
-

Analyst's Choice
Cyber Intelligence
フィッシング
GmailとMS 365の利用者は注意を:フィッシングキット「Tycoon 2FA」の概要と対策
Rory
2024.04.16
-

Analyst's Choice
AI
Cyber Intelligence
OSINT
DarkGPT – ChatGPT-4を活用した、流出データベース検出のためのOSINTツール
Rory
2024.04.15
-
Analyst's Choice
Cyber Intelligence
GitHub
Intelligence
脅威アクターがGitHubを不正な目的で悪用するケースが増加
Rory
2024.02.07


目次
[開く][閉じる]本記事ではFlashpointのアナリストが、マイクロソフトのレガシードライバを使ってセキュリティプロセスを終了させる、オープンソースのEDRキラーについて検証します。これには当初のPoCの改変版も含まれます。
*本記事は、弊社マキナレコードが提携する米Flashpoint社のブログ記事を翻訳したものです。
脆弱な正規ドライバの悪用は、長きにわたってエンドポイントのセキュリティコントロールを回避するための手段であり続けています。EDRキラーの技法が公開される中、研究者と脅威アクターはいずれも、保護されたセキュリティプロセスを終了させる上で、ドライバのアクセス制御に内在する脆弱性がどれだけ悪用され得るのかについて検証しています。
2011年に署名が行われた古いMicrosoft Defenderドライバは、最新のWindows 11でもロードが可能で、セキュリティソフトウェアを終了させるために悪用される恐れがあります。この技法は「DefenderKiller」と呼ばれるオープンソースの概念実証(PoC)を通じて示されたもので、ドライバが自身のプロセスを終了させる機能へのアクセスを制限する仕組みの弱点を突いています。
FlashpointのアナリストはDefenderKillerの技法を取り入れた、一般に利用可能なサンプルをこれまでに13件確認しました。これにはオリジナルのPoCを改変したことを示唆する、難読化された亜種も含まれています。
DefenderKillerでマイクロソフトのレガシードライバを悪用
2026年6月29日、セキュリティ研究者のJehad Abudagga氏(別名redteamfortress)は、セキュリティソフトウェアを終了させる上でマイクロソフトのドライバがいかに悪用され得るかを実証する研究内容を発表しました。同氏は続けてGitHub上にDefenderKillerのPoCも公開しています。この技法は、KSLDriver.sys(マイクロソフトのマルウェア対策インフラに関連するドライバ)のバージョン1.1.0013.0を標的にしています。KSLDriver.sysのデジタル署名は2011年のものですが、Windowsのドライバ認証メカニズムではいまだ受け入れられており、最新のWindows 11のカーネルにもロードすることができます。
KSLDriverには、自身と通信できるプロセスを制限するためのアクセス制御機能が含まれています。このドライバが読み込まれると、サービスレジストリの設定から「AllowedProcessName」という値が取得され、SYSTEMアカウントおよび管理者アカウントのみにアクセスを許可する機能が適用されます。ユーザーモードのプロセスが同ドライバとの通信を試みると、そのプロセスのイメージパスと設定済みのレジストリ値が照合され、値が一致する場合、ドライバは入出力制御(IOCTL)のリクエストを受け入れます。
DefenderKillerではドライバを起動する前に、そのサービスと認可されたプロセスパスを設定することでこのメカニズムを悪用します。認証が完了すると、要求元のプロセスは対象のプロセス識別子(PID)を受け入れ、対応するカーネルのプロセスオブジェクトを取得してZwTerminateProcess()関数を使用し、プロセスを終了させる機能を呼び出すことができます。これにより、十分な権限を得た攻撃者は正規のドライバを使ってセキュリティプロセスを終了させることができるようになります。
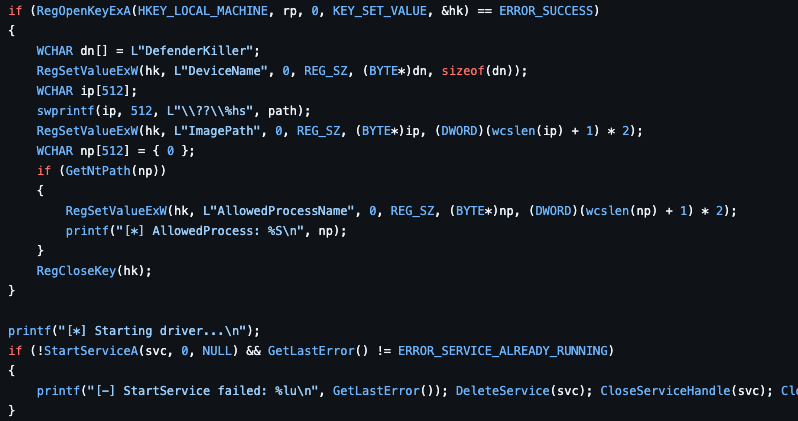
オリジナルのPoCが公開されて以降、Flashpointのアナリストは難読化されたものも含め、DefenderKillerの技法を取り入れた一般に利用可能なサンプルを13件確認しました。これらの調査結果は元のコードが改変されていることを示唆していますが、こういったサンプルが実際の侵入攻撃で展開されたかどうかを確認することはできていません。
エンドポイントセキュリティへの影響
今回の調査結果は、BYOVD(Bring Your Own Vulnerable Driver)の技法がいかに正規のデジタル署名付きドライバを悪用し、エンドポイントのセキュリティに干渉することを可能にするかを物語っています。KSLDriverはプロセス認証チェックを行うものの、チェック自体はレジストリで管理されている情報を改ざんすることで回避でき、さらには最新のWindows 11でもロードすることができます。
Flashpointのアナリストは「大規模言語モデル(LLM)の進歩により、ユーザーモードおよびカーネルモードのコード開発がより容易になったことで、BYOVDの研究やEDRキラーの開発に対する関心がさらに高まった可能性がある」と評価しています。悪用行為を実行するには通常、こういったドライバを読み込むために必要なサービスを作るべく、管理者権限が必要とされていますが、攻撃者はローカル権限昇格を通じてこれらの権限を取得する可能性があります。
セキュリティチームはドライバの読み込み後に意図しないカーネルドライバのインストールが行われていないか、ドライバのサービスの設定が変更されていないか、そしてセキュリティプロセスが終了させられていないかを監視するよう検討する必要があります。特に「AllowedProcessName」や「ImagePath」といったレジストリの値が改ざんされていた場合には、不審なサービスの作成またはドライバの活動と照合することで、調査に有用なコンテキストを得られるかもしれません。
IoCと技術的なアーティファクト
Flashpointによる分析の過程で、以下のアーティファクトが確認されました。これらは脅威ハンティングや、さらなる調査に役立つ可能性があります。
| アーティファクト | 値 |
| DefenderKillerのサービス | DefenderKiller |
| DefenderKillerサービスのレジストリキー | HKLM\SYSTEM\CurrentControlSet\Services\DefenderKiller |
| マイクロソフトのドライバ | KSLDriver.sys (1.1.0013.0) |
| マイクロソフトのドライバのSHA-256ハッシュ値 | d5764d24e78914ab2a9db6b24e323342d0b37998f43add1a9e49b00992b0d645 |
正規のソフトウェアでもこれらのコンポーネントの一部を利用する場合があるため、上記のアーティファクトは、状況を考慮して評価する必要があります。
Flashpointを活用し、EDR回避技術に先立つ対策を
公開されているEDRキラーが標的とするドライバ以外にも脆弱なドライバが発見されたことにより、エンドポイントの防御策を無効化する技術を引き続き研究することの必要性が浮き彫りになっています。またDefenderKillerの公開と共に改変版が出現したことで、防御策を回避する手口と、それを可能にする脆弱なドライバに対する可視性を維持することの重要性も顕在化しています。
Flashpointは一次情報を基にしたインテリジェンスと技術的な研究を組み合わせた方法で、新興の脅威や攻撃者の手口を引き続き監視し、脅威が進化する過程を組織が把握できるように支援いたします。お客様が新しい脅威を特定したり、防御策を強化したりする上でFlashpointがどのように役立つのか。デモをお申し込みいただき、その目でお確かめください。
※日本でのFlashpointに関するお問い合わせは、弊社マキナレコードにて承っております。
また、マキナレコードではFlashpointの運用をお客様に代わって行う「マネージドインテリジェンスサービス(MIS)」も提供しております。
FlashpointやVulnDBについて詳しくは、以下のフォームからお問い合わせください。