

-

Analyst's Choice
Cyber Intelligence
フィッシング
GmailとMS 365の利用者は注意を:フィッシングキット「Tycoon 2FA」の概要と対策
Rory
2024.04.16
-

Analyst's Choice
AI
Cyber Intelligence
OSINT
DarkGPT – ChatGPT-4を活用した、流出データベース検出のためのOSINTツール
Rory
2024.04.15
-
Analyst's Choice
Cyber Intelligence
GitHub
Intelligence
脅威アクターがGitHubを不正な目的で悪用するケースが増加
Rory
2024.02.07


目次
[開く][閉じる]要点
- 1件のドメイン名に対して複数のIPアドレスを短時間で頻繁に切り替え、フィッシングサイトやマルウェアの配布元などを隠す攻撃手法を「ファストフラックス」(Fast Flux)と言います。この手法は進化し続けており、攻撃者側はフィッシングキャンペーンでの利便性の高まりによる恩恵にあずかっていますが、防御側はサイバー犯罪者の検出・摘発がさらに難しくなる試練に直面しています。
- 関連インフラの振る舞いを内部から観察するため、Silent Pushは顧客としてファストフラックスを実際に利用し、得られた知見を検知アナリティクスに落とし込みました。
- あるクエリを当社プラットフォームで実行したところ、数千件もの稼働中のフィッシングドメインが特定されました。その中には商用のトラフィック配信システムを介してクローキングを行う、主にカナダの銀行を標的とする大規模なキャンペーンも含まれています。
- 当社プラットフォームでファストフラックスインフラを検知し、先駆的な保護体制を整備することにより、米サイバーセキュリティ・インフラストラクチャ・セキュリティ庁(CISA)が推奨するファストフラックス攻撃への対策を実現できます。
本記事は、マキナレコードが提携するSilent Push社のブログ記事『Silent Push Tracks a Mass Phishing Operation Through Fast Flux』(2026年9月15日付)を翻訳したものです。
こちらのページから、Silent Pushで公開中のその他のブログ記事もご覧いただけます。
概要
ドメインのDNSレコードを多くのIPアドレス/ネットワーク間で素早く切り替え、検知を回避する「ファストフラックス」の手法は、最近登場したものではありません。しかし、この手法はより高度なものに進化し続けており、フィッシングキャンペーンやその他の有害な活動において使い勝手が向上しています。
ファストフラックスに関して掘り下げた調査を行うため、Silent Pushは顧客としてこれを実際に利用し、その内部の仕組みを確認しました。そして当社プラットフォームに入力した1件のクエリから、世界規模で活発に展開されている大々的なフィッシングオペレーションを特定しました。本ブログ記事では、このフィッシングキャンペーンのインフラの一部について概説します。その構造は極めて巧妙かつ効果的なもので、防御側がこれを検知することはほぼ不可能と思われます。
企業や組織は、ファストフラックスの検知アナリティクスとブロック機能を整備することが推奨されています。セキュリティチームに当社のプラットフォームを導入し、ファストフラックスインフラに対する防御を構築してください。
背景:脅威アクターがファストフラックスを選ぶ理由
2007年にThe Honeynet Projectがファストフラックスの手法を初めて文書化した際、IPアドレスを次々と切り替えるためのプールとして機能していたのは、攻撃者自身のボットネットでした。これは実際のサーバーを覆い隠すためのもので、感染した家庭用コンピューター数千台がプロキシとして動作していました。それ以来、この手法は進化と拡大を続け、攻撃者にとってはさらに利用しやすく、防御側にとってはさらに阻止しにくいものとなっています。
今日、こうした機能はサブスクリプション形式で提供されており、サイバー犯罪フォーラムで公然と宣伝されているほか、複数のプロバイダー(制裁対象の「防弾ホスティングプロバイダー」を少なくとも1社含む)によって販売されています。フィッシング攻撃のオペレーターは自身のドメインをこのサービスに向けるだけでよく、プロバイダー側が基盤となるインフラを適宜切り替えるようになっています。
防御側が悪性サイトを遮断する手段には、ドメインそのものをブロックする方法と、そのドメインが解決されるIPアドレスをブロックする方法の2つがあります。ドメインブロッキングは有効ですが、レジストラ(登録業者)やレジストリ(管理機関)、あるいは裁判所など外部機関の対応に左右され時間がかかります。また、攻撃者が使うすべてのドメインを把握する必要があります。
一方、IPブロッキングは手っ取り早い方法ですが、異なるネットワークや(多くの場合)さまざまな国に分散され、絶えず変化するIPアドレスのプールに単一のドメインを紐付けるファストフラックスには対応できません。特定のIPアドレスをブロックしたとしても、そのドメインは数分もすれば別のIPアドレスに解決されるようになり、防御側は次々と入れ替わる使い捨てのIPアドレスという、絶えず移動する標的を追いかける羽目になります。つまりフィッシングやコマンド&コントロール(C2)、あるいは詐欺用のインフラへの対抗策としてIPブロッキングを行ったとしても、ファストフラックスを採用しているドメインが「単一障害点」として残り続けるため、勝ち目のない戦いを余儀なくされるのです。
顧客として内部を確認
このレイヤーの検知方法をさらに深く理解するため、当社研究チームは防御側がめったに採用できない方法、すなわち「顧客になる」というアプローチをとりました。マーケットで提供されている「ファストフラックス」サービスを購入し、そのインフラがどのように動作するかを内部から観察したのです。その上で、得られた知見を基に検知アナリティクスを構築しました。
Silent Pushのプラットフォームで1件のクエリを実行したところ、数千件もの稼働中のフィッシングドメインが特定されました。その中には商用のトラフィック配信システムを介したクローキングを悪用する、主にカナダの銀行を標的とする大規模なキャンペーンも含まれています。このオペレーションは非常に巧妙で、外部からのスキャンの大半では「404 Not Found」エラーしか確認できませんでした。
CISAは2025年4月、国家安全保障局(NSA)やFBIおよび世界中のパートナー機関と共同で『Fast Flux: A National Security Threat(ファストフラックス:国家安全保障上の脅威)』と題した勧告を発表しました。この勧告ではファストフラックスが「ネットワーク防御において一般的に見られる隙を悪用している」と警告する一方で、サービスプロバイダーに対して「正確かつ信頼性が高く、タイムリーなファストフラックスの検知アナリティクスとブロック機能」を構築するよう強く推奨しています。それをサポートするのがSilent Pushの先駆的サイバー防御なのです。
ファストフラックス・アズ・ア・サービス:成熟した犯罪市場
Silent Pushでは、マーケットで提供されているファストフラックスのパッケージを購入しました。代金を支払うと、クライアントポータルやサポートチケットシステム、そしてドメインを特定のDNSプロバイダーへ委任するためのプロビジョニング手順書など、一般的なホスティングサービスで提供されるもの一式が数時間のうちに手に入りました。この「ドメインの委任先」は、当社の検知システムで脅威を特定する際の重要な指標となっています。
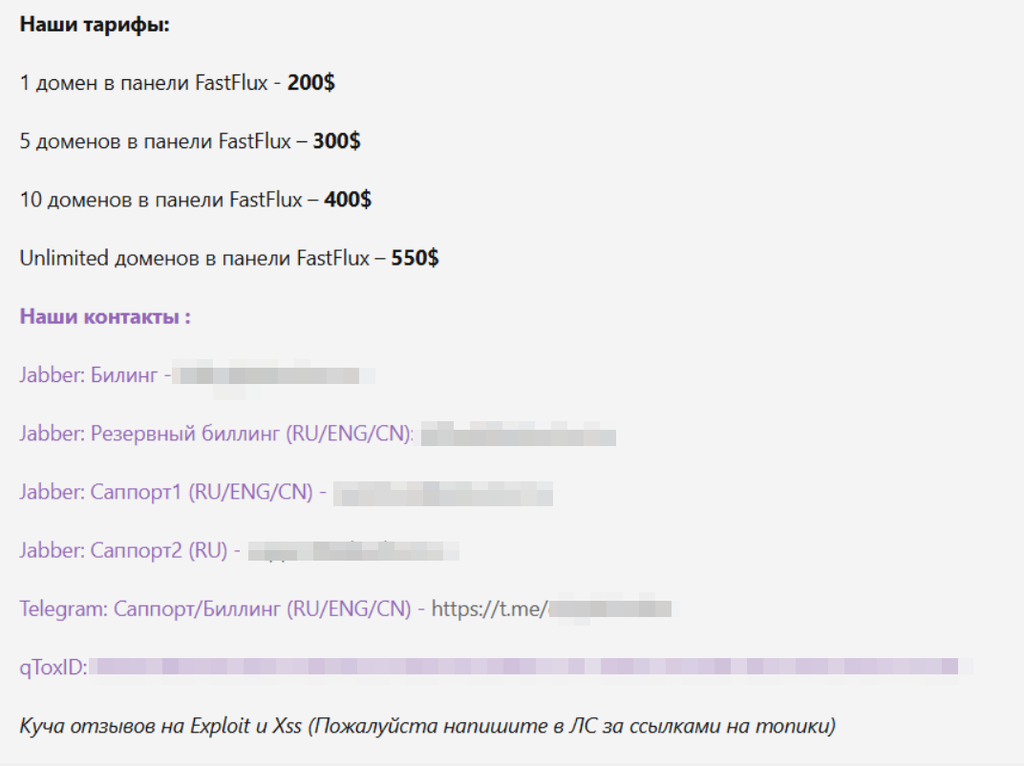
当社脅威アナリストがOSINT調査を行うなかで、あるロシア語の犯罪フォーラムで「Yalishanda」を名乗るユーザーが別のファストフラックスパネルを提供していることを確認しました。ここではドメイン無制限のプランで最高550米ドル(約8万7,000円)の階層料金制が採用されており、ロシア語、英語、中国語によるカスタマーサービスも提供されていました。
Yalishandaは「Media Land」の代理として、カスタム暗号化プロキシインフラ、デコイトラフィック、悪用適正の高いホスティングを宣伝していました。Media Landはランサムウェアやその他のサイバー犯罪活動を支援しているとして、米財務省から制裁を受けている防弾ホスティングプロバイダーです。
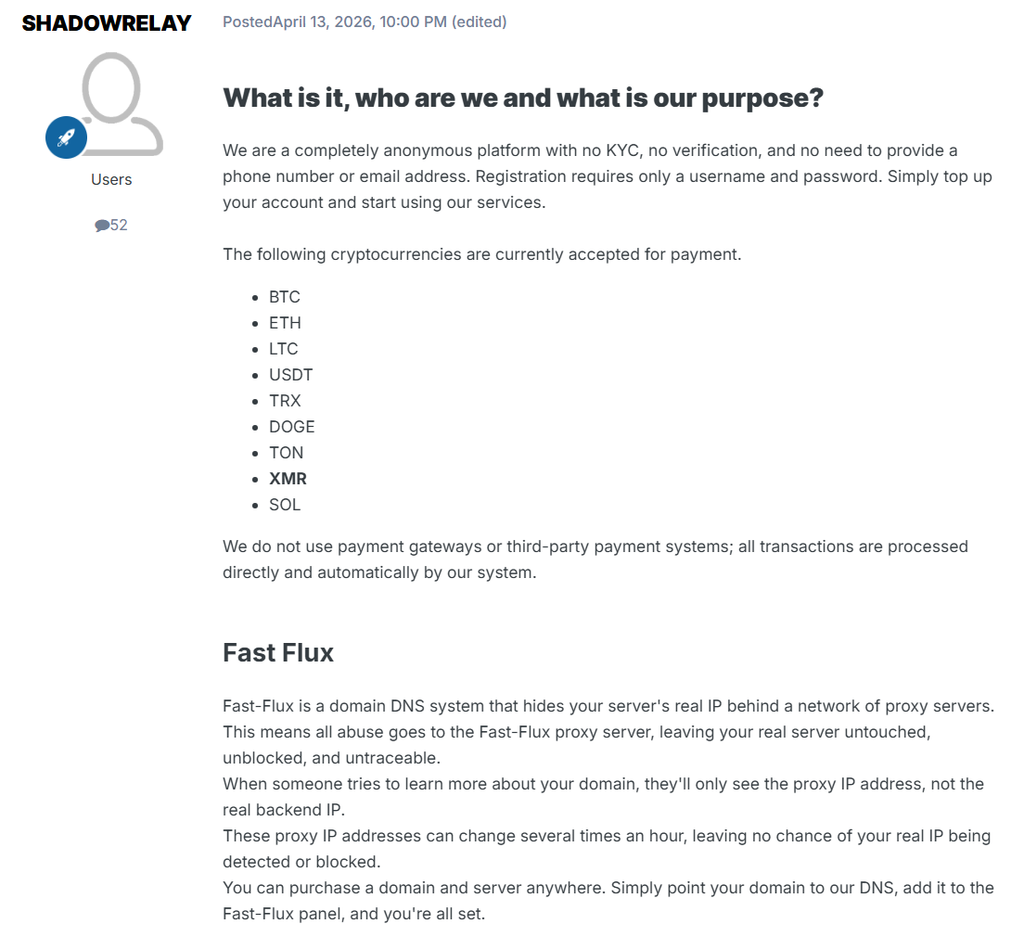
さらに調査を進めたところ、同じDNS委任レイヤーを用いたファストフラックスサービスを販売する2人目のアクターを発見しました。これは「ShadowRelay」を自称するサービスで、2026年4月から犯罪フォーラム上で宣伝されています。
その広告には「KYC(本人確認)や認証は一切不要、完全匿名プラットフォーム」など威勢のいい言葉が並んでいました。また、ユーザー名とパスワードだけで登録できるほか、決済にはモネロなど9種類の暗号資産が利用でき、決済ゲートウェイを介さず直接処理されます。
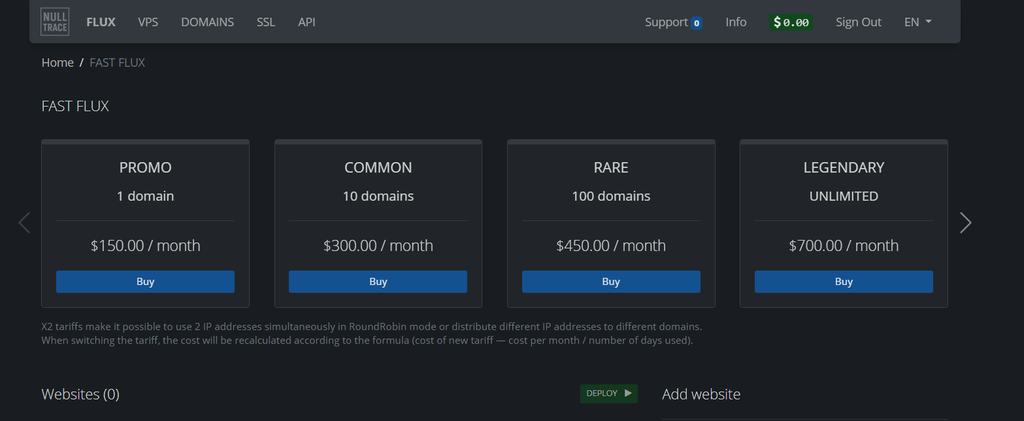
顧客向けパネルではファストフラックス機能が段階的なサブスクリプション形式で販売されており、ドメイン1件で月額150米ドル(約2万3,000円)のプランから、ドメイン無制限で月額700米ドル(約11万円)のものまで用意されています。また、IPアドレスをラウンドロビン方式でローテーションさせたり、複数のドメインに分散させたりするオプションも利用可能です。販売者の説明によると、提供されるプロキシIPアドレスは「1時間に数回変更される」ことが保証されています。
Silent Pushが確認した事実
Silent Pushが追跡し続けたファストフラックスプロバイダーは、いずれも同じ手法で自らを保護しています。具体的に説明すると、プロバイダー自身のドメインが顧客のインフラと直接結び付くことは決してありません。その代わりに、それぞれの顧客はプロバイダーが管理するDNSへ権限を委任し、そこから(頻繁に入れ替わる)IPアドレスが提供される仕組みになっていました。この「権限委任レイヤー」こそが検知の糸口になるのですが、確認すべきポイントを知らない限り、その存在が可視化されることはありません。
確認すべきポイントを知る
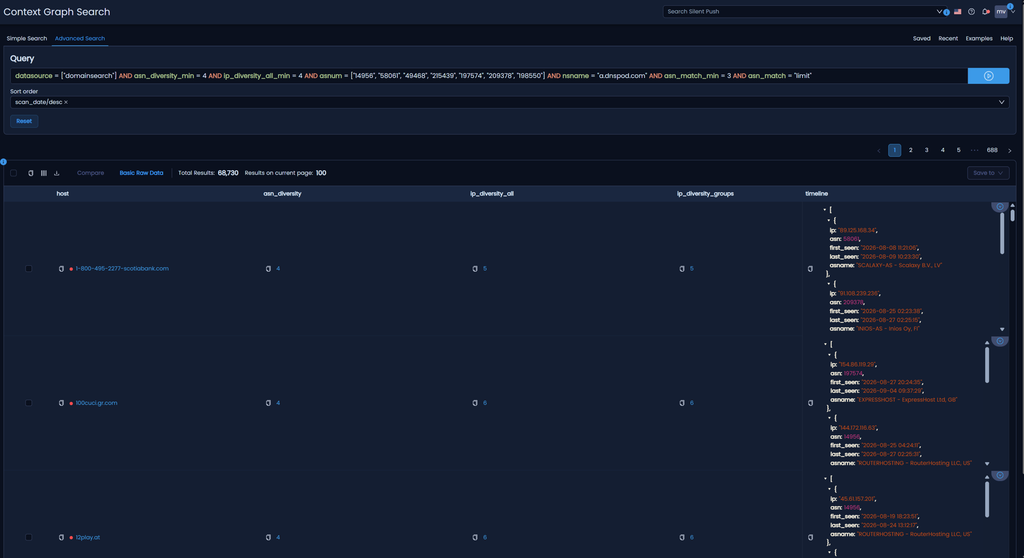
Silent Pushプラットフォームに入力した以下のクエリは、このプロバイダーのファストフラックスレイヤーを浮かび上がらせるために、ネームサーバーのシグネチャとASNおよびIPの多様性スコアリングを組み合わせています。これにより、同レイヤーにドメインが委任された瞬間に、そのひとつひとつを明らかにすることができます(「Domain Search」データソースを利用するにはエンタープライズ版サブスクリプションが必要です)。
datasource = [“domainsearch”] AND asn_diversity_min = 4 AND ip_diversity_all_min = 4 AND asnum = [“14956”, “58061”, “49468”, “215439”, “197574”, “209378”, “198550”] AND nsname = “a.dnspod.com” AND asn_match_min = 3 AND asn_match = “limit”
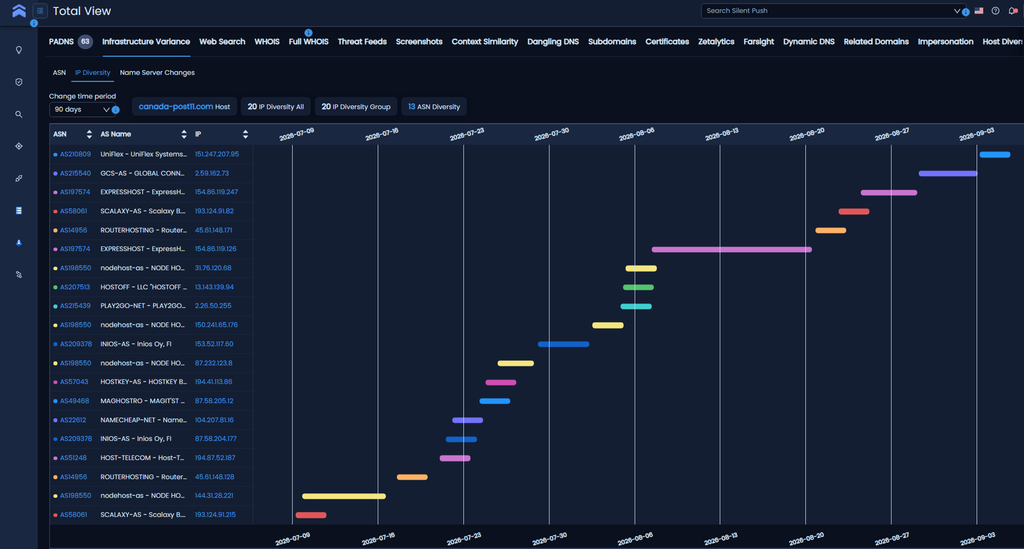
このローテーションは、単一ドメインレベルで確認できます。カナダ郵便を装ったルアードメインの1つをTotal Viewの「Infrastructure Variance(インフラ変動)」タブで分析したところ、そのドメインは過去90日以内でASN13件にわたるIPアドレス20件に解決されていたことがわかりました。下の棒グラフは、同一ドメインが応答したネットワークをそれぞれ表しています。
そのフィードとWebスキャンによるフィンガープリントを照らし合わせることで、このインフラが実際に何を提供しているのかが明らかになりました。1つのクラスターだけでも、ドメイン約2,000件を標的としたフィッシング攻撃を行っており、そのうち約9割はカナダ国内の組織になりすましていました。また、大手銀行、税務当局、郵便局、州の福祉プログラムに偽装しているものも見つかっています。
活動は月ごとに倍増しており、2026年8月には過去最大規模を記録しました。本記事執筆時点でもこのキャンペーンは拡大し続けており、衰退の兆しが見られません。
このような傾向はカナダに限定されません。同じファストフラックスレイヤーでは、英国・米国・オーストラリア・ヨーロッパの銀行を模倣した組織に加え、通信事業者、税務当局、メールマーケティングプラットフォーム、暗号資産ブランドなども存在しています。ある登録用ペルソナは、単独で4大陸にわたって20件以上の金融機関のなりすましに関与していました。
2つのクラスター、2つのプレイブック
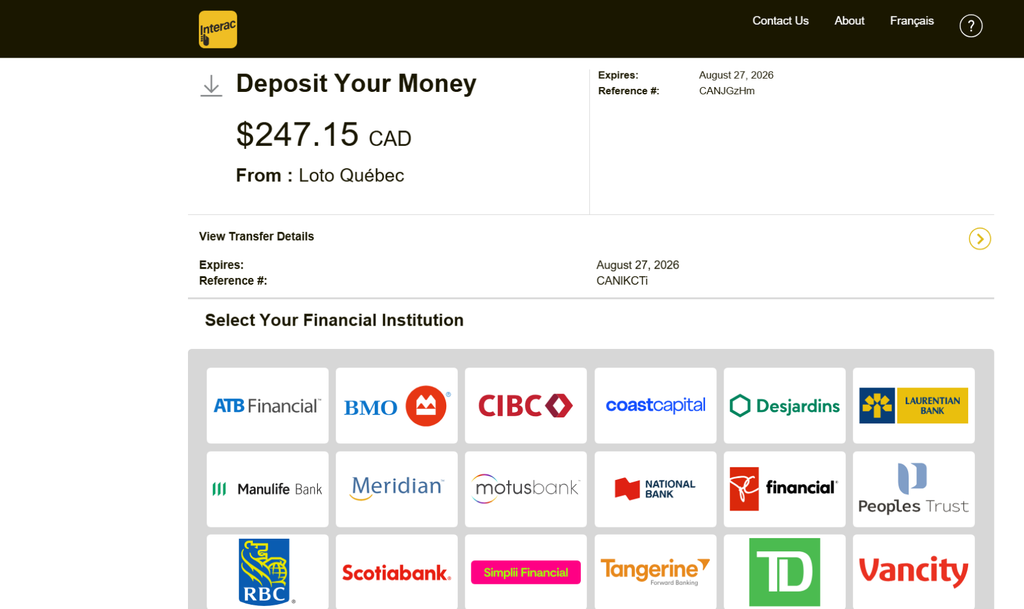
クラスター①:カナダの銀行向けキット
カナダ国内の銀行を狙うこの作戦では、すべてのドメインが商用トラフィック配信システム(TDS)「Keitaro」を通じて設定されています。サイト訪問者の情報は、コンテンツを表示する前にプロファイリングされます。TDSは、キャンペーンID、初回アクセス時刻、訪問者ごとに割り当てた番号を含むトラッキングCookieを発行し、デバイスのプロファイリングも行います。調査したすべての応答でモバイル端末かどうかを識別するクライアントヒントが要求されていることから、この作戦は携帯電話を使っている被害者を積極的に選別していることが伺えます。このことは、後にリンクがテキストメッセージで配信される事実とも一致します。
フィルタリングを通過した訪問者には、それぞれに使い捨てのアクセス用URLが発行されます。例えば被害者用にサーバー側で生成されたUUIDを有するフォルダ「ca/37b1477c-6e1c-4d92-b968-8a16537a8cda/aec2d7a4113dfcb1[.]php」には、発行と同時に破棄されるランダムな名前のランディングページが含まれています。カナダ国内のユーザーはフィッシングキットが仕掛けられたページにアクセスすることになりますが、セキュリティスキャナーや研究者、カナダ国外からの訪問者には「404 Not Found」エラーが表示されます。
ランディングページにはフィッシングキットが仕掛けられています。オペレーターは各被害者をリアルタイムで監視し、フォーム送信前にキー入力を受け取り、偽のワンタイムパスワードページ、認証画面、エラーループなど、各セッションへ段階的に誘導していきます。同時に、盗んだ認証情報を実際の銀行プラットフォームで検証しています。つまり、単なる静的なクローンページではなく、オペレーター主導による大規模かつインタラクティブなアカウント乗っ取りが行われているのです。
クラスター②:偽のホットラインにつなぐコールバック作戦
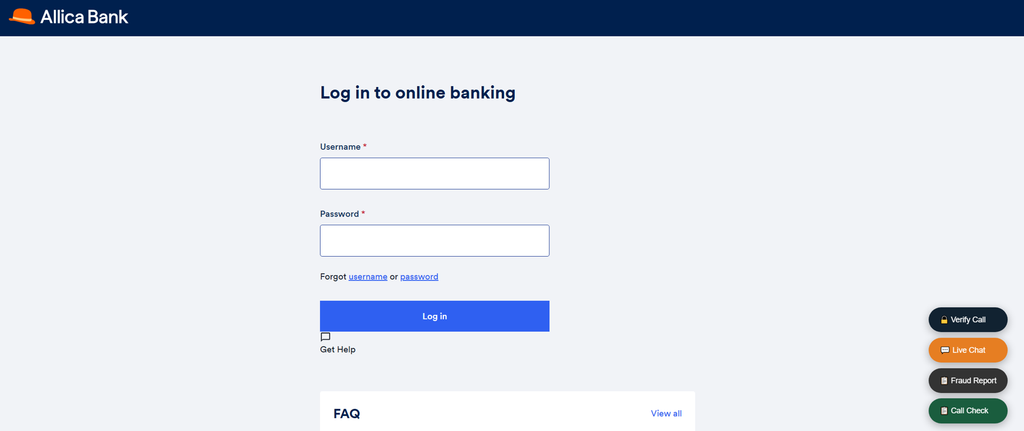
同じファストフラックスレイヤーの背後にある2つ目のクラスターは、より広い範囲のターゲットに対して異なるプレイブックを用いていました。最も激しく攻撃されたのは英国の銀行でしたが、同一の登録ペルソナがカナダ、米国、オーストラリア、ヨーロッパの銀行に加え、Wiseなどのフィンテック企業、暗号資産ウォレット、メールマーケティングプラットフォームにも使われていました。
これらのドメインは、コールバックフィッシングを行うために「詐欺対策チーム」「セキュリティセンター」「ライブヘルプ」といったページを装っています。しかしそれぞれのページには、被害者のユーザー名とパスワードをエンドポイント「security[.]php」に送信するログインフォームも含まれています。このフォームは正規サイトを完全に模倣しており、攻撃者はここから認証情報を直接入手し、さらには電話で被害者を誘導します。
攻撃者はペイロードで認証情報を窃取するだけにとどまらず、ゲート「verify-download[.]php」を介して「セキュリティ検証」ツールを装ったWindows実行ファイルをプッシュします。これを取得させるには、サイト内に設置されたチャットを通じて「エージェント」がリアルタイムで発行するワンタイムコードが必要です。このチャットでやり取りが行われない限り、ペイロードは実行されません。
この実行ファイルはパスワードで保護されたZIPファイルに格納されており、有効なワンタイムコードが入力されるとサーバーからパスワードが送信・表示されます。この手法により、EメールやWebに対するスキャンを回避することができます。
各エンドポイントでは複数ブランドを模したスキンが適用されており、4つのモード(ダウンロード、ライブチャット、不正報告、通話認証)に対応しています。
コールバックフィッシングは分業制であり、非常に効果的な戦略となっています。なぜなら、ルアーとなる文章自体に有害な要素はなく、ペイロードは「サポート担当者」が被害者とやり取りを始めた際に実行されるからです。
ブロックと監視の対象
ファストフラックスはサイバー犯罪グループと国家支援型アクターから多くの支持を得ており、広く用いられている技術です。米サイバーセキュリティ・インフラストラクチャ・セキュリティ庁(CISA)の勧告には、プロバイダー側がファストフラックスを検出していることを期待すべきではないと明記されています。防御側がこのギャップを埋めるには、次の3点を念頭において対策を講じる必要があります。
- IOFAフィード:エンタープライズ版ユーザーのみ、APIやSTIX/TAXII経由でファストフラックス系インフラ(Fastflux、Dnspodドメイン、IPフィードなど)に関する将来攻撃指標(IOFA®)フィードが利用できるほか、導入中のファイアウォールやSIEM、EDRに直接統合することができます。ルアーとなる最初の文書が送信されてから対応するのではなく、ドメインがファストフラックスのネームサーバーに委任された瞬間に当該ドメインにフラグを立て、使用されているIPローテーションプールを追跡するため、たとえアドレスが変更されてもブロックによる効果が持続します。
- DNSレベルでの検出:CISAの勧告に基づき、DNSレベルでファストフラックス検出分析を実装してください。IPやASNの多様性が高い一方でTTL(生存時間)が異様に短い、なおかつIPの地理的位置情報が一貫していないドメインに対してアラートを発し、さらにはプロテクティブDNSプロバイダーによる対応を期待するだけでなく、実際にファストフラックスの振る舞いに基づいてブロックしているかどうかを検証します。Silent Pushのユーザーは、任意のドメインに対して検証を行うことができます。Total Viewの「Infrastructure Variance(インフラ変動)」タブでは、時間経過とともにドメインのIPとASNの多様性が表示されるため、ファストフラックスインフラのローテーションの状態をすぐさま確認できます。
- 評判に基づくフィルタリング:制裁対象となっているホスティングプロバイダーに関連付けられたインフラを含め、既知の不正利用に強い防弾ネットワークに紐付けられたドメインやIPアドレスとの間のトラフィックをブロックします。ファストフラックスのローテーションプール内のASNすべてが防弾ネットワークのものであるとは限りません。言い換えると、プール内には悪用に特化したものと一般的なものが混在しており、裏付けの取れている有害なASNをブロックし、残りを監視します。不正利用向けの防弾ネットワークはIPアドレスが変更されても安定しているため、Silent Pushのフィードで識別できます。
これらのASNはSilent Push IOFAフィードに含まれています。ブランドやインフラのなりすましに特化したSilent Pushのエンジンを使うことで、セキュリティチームは組織を先駆的に保護できます。
さらに詳しく
Silent Pushの先駆的サイバー防御プラットフォームを活用することで、実際の攻撃が始まる前に敵のインフラを検出し、より長いリードタイムを確保することができます。さらに詳しい説明については、当社のエキスパートまでお問い合わせください。
また、無料のコミュニティ版も用意されており、Silent Pushのプラットフォームを既存のセキュリティスタックと統合する方法を確認できます。
※日本でのSilent Pushに関するお問い合わせは、弊社マキナレコードにて承っております。
詳しくは、以下のフォームからお問い合わせください。
Silent Pushについて
Silent Pushは、先駆的なサイバーセキュリティインテリジェンス企業です。リアルタイムで新たに出現する脅威インフラを完全に把握し、独自の将来攻撃指標(IOFA)データを通じて、攻撃を効果的に阻止します。Silent Pushは、スタンドアロンのプラットフォームとして提供されるだけでなく、APIを通じてSIEM、XDR、SOAR、TIP、OSINTを含むさまざまなセキュリティツールと統合し、自動化された実行可能なインテリジェンスを提供します。顧客には世界最大規模の企業や政府機関が含まれています。
関連記事:マキナレコード、Silent Pushと提携し、攻撃を未然に防ぎ被害を防ぐ先制サイバー防御ソリューションを提供