

-

Analyst's Choice
Cyber Intelligence
フィッシング
GmailとMS 365の利用者は注意を:フィッシングキット「Tycoon 2FA」の概要と対策
Rory
2024.04.16
-

Analyst's Choice
AI
Cyber Intelligence
OSINT
DarkGPT – ChatGPT-4を活用した、流出データベース検出のためのOSINTツール
Rory
2024.04.15
-
Analyst's Choice
Cyber Intelligence
GitHub
Intelligence
脅威アクターがGitHubを不正な目的で悪用するケースが増加
Rory
2024.02.07


目次
[開く][閉じる]Silent Pushは帯域幅共有ネットワークに加わり、参加者のIPアドレスに何が起こっているのかを確認しました。「マルウェアでなければリスクにあらず」と決め込んでいるすべてのセキュリティチームにとって、その答えは看過できないものになるはずです。
本記事は、マキナレコードが提携するSilent Push社のブログ記事『How Peer2Profit and Astroproxy Turn Your Bandwidth Into Someone Else’s Product』(2026年8月20日付)を翻訳したものです。
こちらのページから、Silent Pushで公開中のその他のブログ記事もご覧いただけます。
要点
- 住宅用プロキシサービスをめぐるリスクは、企業や組織のセキュリティチームからほぼ完全に見過ごされています。しかし、組織の従業員が小遣い稼ぎのためにこうしたサービスの帯域幅共有プログラムに参加している場合、当該サービスをサブスク購入している者なら誰もが、その組織の高価値な内部リソースへもアクセスできるようになる危険性があります。
- Peer2Profitは、Astroproxyにリソースを直接供給しています。Silent Pushは今回の調査により、両者が運営面で積極的に連携していることを確認しました。具体的には、Peer2Profitが一般ユーザーを募って帯域幅の対価を支払い、Astroproxyはその帯域幅の再販で利益を上げています。その販売価格は、ユーザーに支払う金額の最大27倍となっていました。
- その規模は、ただのニッチな「副業アプリ」の域を大きく超えています。72時間に及ぶ調査を通じ、Astroproxyの住宅用、モバイル用、データセンター用の各プール全体で重複のないIPアドレスが11万7,224件確認されました。特に住宅用プールでは、1時間ごとに1,000件以上の新規IPアドレスが追加されています。
- これらのアプリはマルウェアではありません。Peer2Profitはユーザーの完全な同意の下、正規のルートを介してインストールされています。そのため、一般的なウイルス対策ツールや脅威インテリジェンスフィードで検知されることはなく、従業員が社用端末にインストールしてもアラートが発出することは一切ありません。
- DNSレコードが1件でもあれば、内部ネットワークにアクセスすることができました。Astroproxyは内部IPアドレス範囲への直接リクエストをブロックしていますが、当社チームは内部IPアドレスに解決されるドメイン名を使うだけで、このフィルタリングを回避できることを突き止めました。これにより、登録済みのプロキシノードを介して一般家庭用ルーターの管理画面にアクセスすることが可能になります(この事実は公開前に適切な手順で開示されましたが、プロバイダーによる修正は行われませんでした)。
概要
住宅用プロキシネットワークは急速に拡大している市場であり、セキュリティ研究者の間でもますます関心が高まっている分野です。Silent Pushは調査の一環として、募集やネットワークの構築から収益化に至るまで、プロキシネットワークのライフサイクル全体を検証しました。その際、調査用デバイスを登録し、プロキシプール内で当該IPアドレスを確認することにより、Peer2ProfitとAstroproxyの関連性を裏付けました。
プロキシネットワークに伴うリスクは、多くの組織が想定している範囲をはるかに超えています。クレデンシャルスタッフィング、広告詐欺、アカウント乗っ取りといった脅威がすでに細かく文書化されている一方で、こうしたネットワークを支えるデバイスが今この瞬間も企業環境内に存在している可能性についてはあまり議論されていません。副収入を得るために従業員が登録したこれらのデバイスは、セキュリティチームにほとんど気付かれないまま、プロキシサービス利用者に社内リソースへのアクセスを許してしまう状態を作り出しています。
IPレピュテーションに基づく従来の検出体制は本質的に受動的であり、有害な活動との関連がすでに確認されているインフラのみ検出します。頻繁に入れ替わるプロキシノードとおびただしい件数の正当なAS(自律システム)番号を伴うこのような脅威に対しては、受動的なアプローチでは対応が追いつきません。
効果的な検知には、脅威の先手を取る先駆的なアプローチが欠かせません。つまり、こうしたネットワークを特定・列挙し、それらを統制するインフラをマッピングするとともに、その時点でプロキシノードとして機能しているIPアドレスに関する最新情報をリアルタイムで集め続けることが必要です。
Silent PushはプロキシやVPNのネットワークを能動的に列挙する作業を通じ、これらのデータセットを構築しています。IPアドレスを真の発生源と結びつけるTraffic Originモジュールと組み合わせることで、セキュリティチームは自社プラットフォームに到達するトラフィックについて、正確な意思決定をリアルタイムで行うために必要なコンテキストを得ることができます。
本ブログでSilent Pushの研究結果をご確認ください。
住宅用プロキシとは?何が問題?
こうしたプロキシネットワークの1つがどのように構築されているのかを理解するため、Silent Pushは好奇心旺盛な研究者なら誰もがそうするように、実際にそのネットワークに参加しました。ユーザーが自身のインターネット接続を提供することで報酬を得られる帯域幅共有プログラム「Peer2Profit」のプロキシノードとなり、自らのIPアドレスがどうなるかを追跡調査したのです。
Silent Pushの目的は、ある帯域幅共有プログラムと、それを利用して収益を上げているプロキシサービスの実態をただ暴くことではありません。住宅用プロキシの内部構造を解明し、より広範な傾向を突き止めたいと考えたのです。こうした帯域幅共有プログラムは簡単に参加できる上、使用するインフラが(セキュリティシステム等に)危険なものとして検知されることもない一方で、従業員なら誰でもこのプログラムを実行できてしまうため、組織にとって現実的なリスクをもたらします。これを実行した場合、組織のIPアドレス空間がプロキシネットワークに提供されてしまい、組織の評判を損なう恐れがあるだけでなく、社内の内部資産がプロキシネットワークにさらされる事態に発展しかねません。
データセンター用プロキシ、モバイル用プロキシ、住宅用プロキシの比較
各プロキシにはそれぞれ特徴があります。データセンター用プロキシは、商用サーバーに割り当てられた専用のIPアドレスを使用します。これらは容易に構築でき、運用コストも少なくて済みますが、IPアドレスが固定されているため、簡単にブロックされてしまいます。
モバイル用プロキシは、実際のユーザーのデバイスやSIMファームから調達されます。トラフィックがキャリアグレードNATやモバイルゲートウェイを経由して外部へ送信されるため、多くの正規ユーザーとIPアドレスが共有されることになり、ブロックによる効果が薄くなります。
住宅用プロキシは対処が最も難しいゆえに、脅威アクターにとって最も魅力的なプロキシとなっています。IPアドレスはISPや通信事業者に割り当てられた実在ユーザーのものであり、使用されるデバイスは家庭、オフィス、病院、大学、図書館、近所のカフェなど、文字通りあらゆる場所に存在し得ます。当該トラフィックを受け取るサーバーや、それを検査するセキュリティ製品の視点から見ると、プロキシ経由のトラフィックはネットを利用する一般ユーザー、従業員、ビジネスパートナー、あるいは顧客のトラフィックと何ら区別がつきません。
住宅用プロキシの表と裏
住宅用プロキシは、正当な目的にも有害な目的にも利用することができます。
正規企業が住宅用プロキシを利用する例としては、地域ごとに自社のサービスがどのように表示されるかを確認したり、広告の掲載状況を検証したりすることが挙げられます。
その一方で、脅威アクターが住宅用プロキシネットワークを悪用し、大規模なクレデンシャルスタッフィング攻撃やマルスパムキャンペーン、金融・銀行詐欺、地理的制限またはレート制限の回避などを行っていることも確認されています。正規ユーザーのトラフィックを模倣し、偽のインプレッションやクリックを生成する広告詐欺ネットワーク、アカウント乗っ取り、クーポンの不正利用、スニーカーボット(オンライン上の限定商品などを自動購入するプログラム/ツール)、在庫の買い占め(スキャルピング)といった活動はすべて、実在するユーザーからのアクセスに見えるよう住宅用プロキシを介したトラフィックに依存しています。
こうした両面性を備えているため、正規ユーザーに多大な影響を与えずに住宅用プロキシネットワークのトラフィックを遮断することは困難です。しかし、問題はそれだけではありません。もう1つの問題は、これらのネットワークが極めて急速に変化する点です。ある時点ではクリーンな一般家庭の接続だったIPアドレスであっても、次の瞬間にはプロキシの出口ノードになっている可能性があります。不正利用の履歴やレピュテーションシグナルなど、そうした変化がわかるような手がかりは一切ありません。
「フットプリント」も悪用される要素です。同じデバイスが1日のうちに異なるネットワーク(家庭、企業、モバイル)間を移動することもあるため、同一ノードが複数のAS番号に出現し、それぞれで異なるパブリックIPアドレスを持つ可能性があります。こうした特性が相まって、住宅用プロキシのインフラは、レピュテーションシステムのような従来型の事後対応的アプローチでは追跡が極めて難しくなっています。
アクティブなプロキシネットワークの列挙とTraffic Origin
住宅用プロキシの問題に対処するため、Silent Pushはプロキシネットワークを積極的に列挙し、そのインフラストラクチャをマッピングした上で、プロキシノードがアクティブになるタイミングと場所の正確なシグナルを提供することに重点を置きました。
さらに、当社のTraffic Originを活用すると、プロキシネットワークを経由するトラフィックの真の発生源を特定できるようになり、ネットワークの保護をするためにより適切な意思決定が行えるようになります。
住宅用プロキシネットワークの仕組み
汚染について論じる際に汚染源である工場に目を向けねばならないように、住宅用プロキシについて語る際、そのネットワークがどのように構築されているかを説明する必要があります。プロキシのIPアドレスは、あくまで氷山の一角に過ぎません。真の問題はプロキシを調達・管理し、収益化を図るインフラにあり、これが容易な解決を拒んでいます。
SDKとバンドルされたライブラリ
この手法は最も目立たないモデルであり、最も広く普及しているようです。無料のVPNアプリやモバイルアプリなど、一見すると正規のアプリケーションにソフトウェア開発キット(SDK)がバンドルされており、バックグラウンドでデバイスをプロキシネットワークが組み込まれる状態になっています。そして利用規約の目立たない場所に、そのアプリがユーザーの帯域幅を利用することへの同意条項が記されていますが、自身の帯域幅が収益化に利用されていることにユーザー自身は気付きません。アプリはユーザーから利益を享受し、同時にプロキシネットワークを拡大させていますが、デバイスの所有者はバックグラウンドで起きていることを知る由もないのです。
こうしたアプリの多くが有用な機能を備えており、公式アプリストアを通じて配信されているため、このモデルへの対応を難しくしています。組み込まれたプロキシコンポーネントは、それ自体がマルウェアではないものの、収益化のための方策となっています。
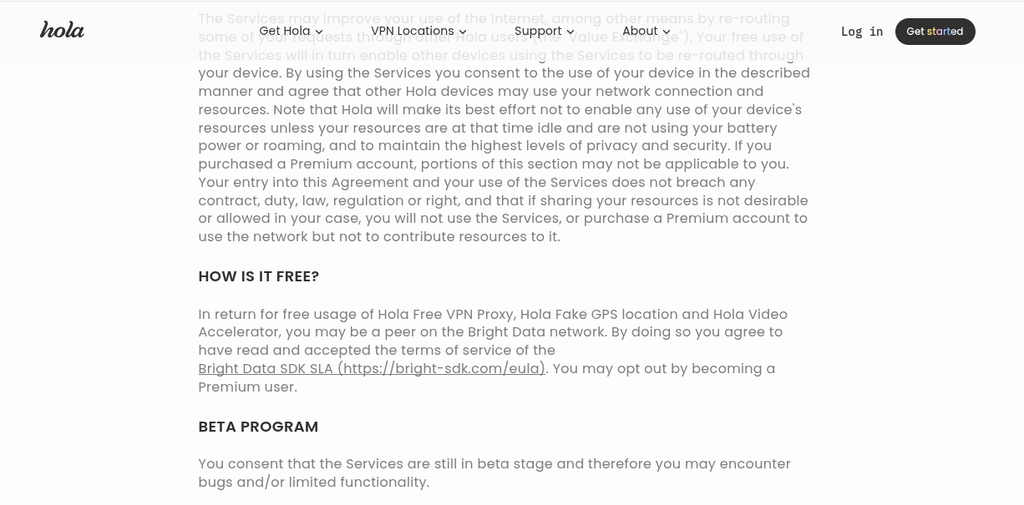
以下の例は、このモデルが実際に運用されているケースです。Hola VPNのエンドユーザー使用許諾契約(EULA)には、無料ユーザーがBright Dataネットワーク(ユーザーの帯域幅を収益化する商用プロキシサービス)のピアとして組み込まれる可能性が明記されています。この仕組みからオプトアウトすることもできますが、プレミアムプランへのアップグレードが必要です。
帯域幅共有プログラムで不労収入を得る
帯域幅共有プログラムは、SDKのように人知れず密かに動作したり、誰も読まない無料アプリの利用規約に依存したりするのではなく、帯域幅をどのように利用するのかを明確に開示しています。その仕組みはシンプルです。ユーザーがアプリをインストールして実行し、プログラムに帯域幅を共有すると、プロキシとして中継したトラフィック量に応じて報酬を得られるようになっています。
こうしたアプリの透明性や利用者の自発的な参加という側面は、このビジネスモデルの正当性を裏付けるだけでなく、すべてのプロキシが100%倫理的に調達されたとする主張の根拠としてしばしば利用されます。金銭的な利益が絡むため、これらのアプリはプロキシの調達に加え、それをプロキシサービスとして提供することによる収益化で大きな成功を収めています。本ブログの後半で詳述するように、こうしたサービスの利益率は極めて高くなっていますが、アプリ使用に伴うリスクもまた甚大なものとなっています。
マルウェア
プロキシネットワークを構築するもう1つの手法は、マルウェアを利用することです。このモデルでは、感染したデバイスがエンドユーザーの同意なくプロキシボットネットに組み込まれます。感染デバイスがエンドポイントセキュリティツールによって復旧される、あるいはコマンド&コントロール(C2)インフラが脅威インテリジェンスコミュニティに特定・無力化されることも多いため、このモデルで構築されるプロキシノードは安定性において大きな課題を抱えています。それでもこの手法であれば、マルウェアのオペレーターはユーザーを募ったり、帯域幅の利用料を支払ったりする必要がありません。
マルウェアボットネットで調達されたプロキシは、多くの場合、怪しげなプロキシサービスを通じて収益化されます。世界中に展開されたSDKを介してプロキシを調達し、より評価が確立されているサービスと比較すると、こうしたサービスの大部分は利用コストが高い、または安定性に欠ける傾向があります。
帯域幅共有アプリ「Peer2Profit」
概説
Peer2Profitは、遅くとも2021年から運営されている帯域幅共有プログラムです。インターネット接続を共有するユーザーを募り、自身のデバイスを経由させたトラフィック量に応じて少額の報酬を支払っています。
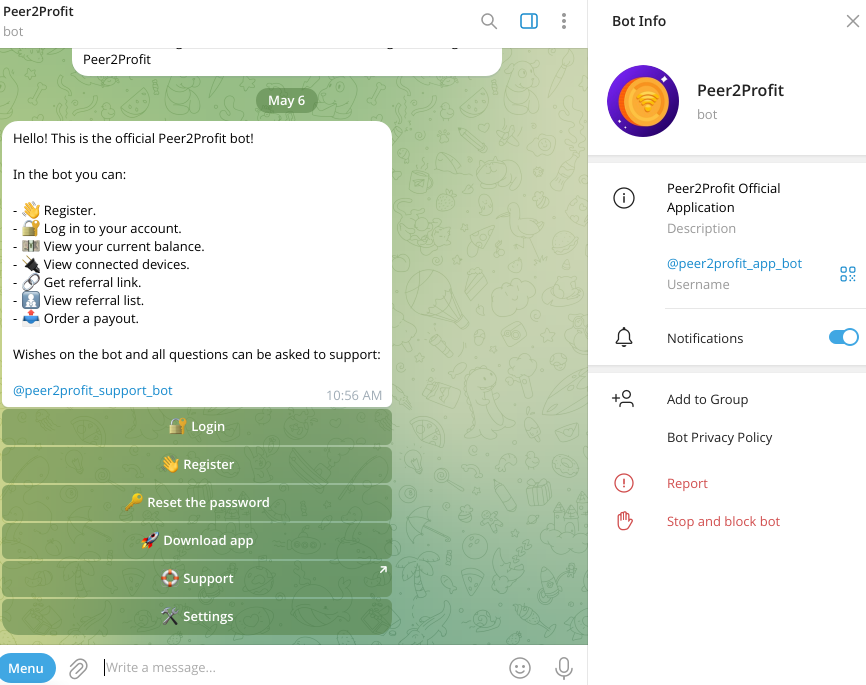
当初は月平均6.37米ドル(約1,000円)、年平均76.38米ドル(約12,000円)の報酬をうたったWebベースのサービスとして始まりましたが、現在ではTelegramへ完全に足場を移し、同プラットフォーム上でアカウント登録やデバイス管理、収益の確認を行えるようになっています。
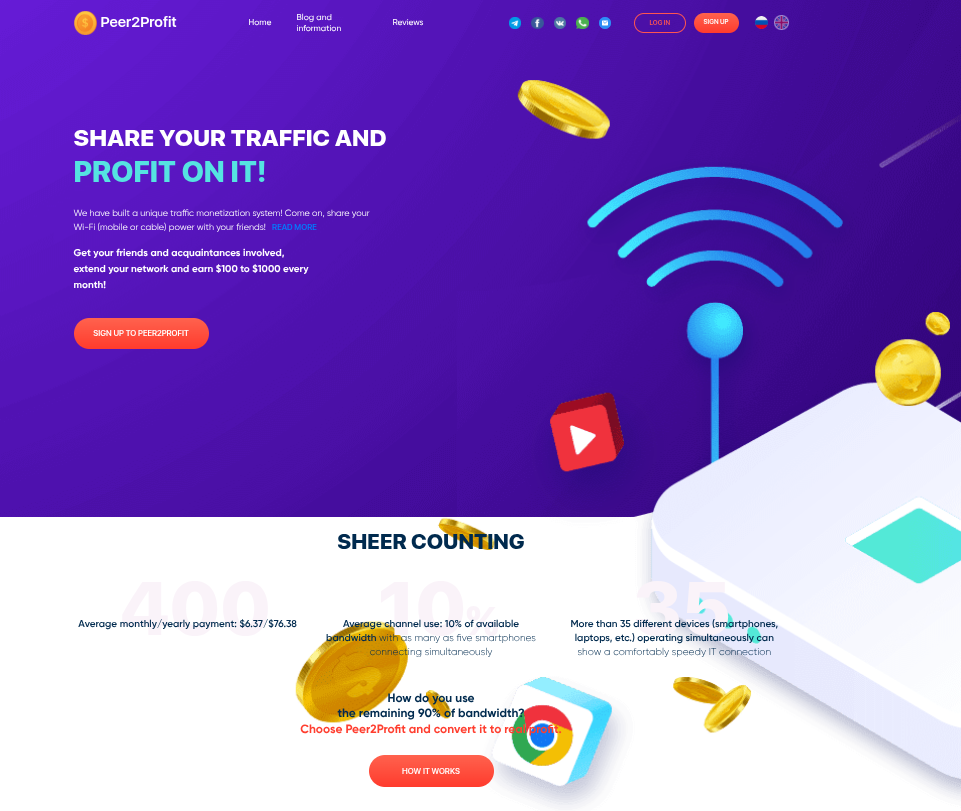
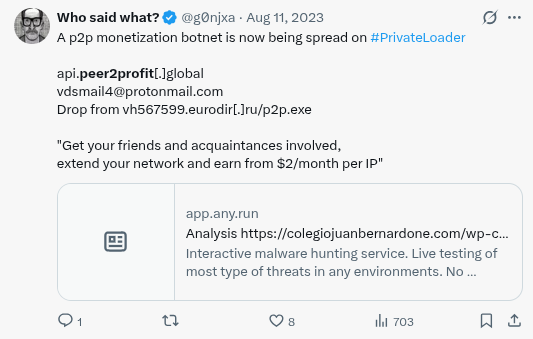
この帯域幅共有プログラムは、Androidパッケージ(APK)やmacOSアプリなど複数のプラットフォームに対応しています。かつてはPeer2Profitの帯域幅共有機能を独自のアプリに組み込みたい開発者向けに、WindowsおよびLinux用のSDKも提供されていました。しかし現在、このSDKは少なくとも公式ルートでは提供されていません。その主な要因として考えられているのは、X上の調査コミュニティが指摘しているように、PrivateLoaderなどのPPI(Pay-Per-Install、インストール課金型)ボットネットでPeer2Profitを大量インストールさせるキャンペーンの悪用が増加したことです。
デバイスを経由したトラフィック量(ギガバイト単位)を基に報酬が計算され、残高はTelegramボットから暗号資産として直接引き出すことができます。
トラフィックの価格設定は接続タイプによって異なり、モバイル用は1GBごとに0.35米ドル(約56円)、住宅用は0.28米ドル(約45円)、ホスティングは0.10米ドル(約16円)となっています。この段階的な価格設定には各IPの市場価値が反映されており、モバイル用や住宅用はブロックされにくい特性があるため、価値の高い商品として扱われています。
利用開始
Peer2Profitは非常にシンプルな手順で利用できるようになります。Telegramボットを操作してユーザーアカウントを登録し、自身のデバイスに適したクライアントをダウンロードするだけです。
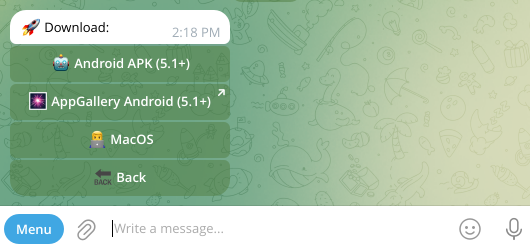
同じボットから、ユーザーはトラフィックの監視や収益の管理、キャッシュアウトを行うことができます。
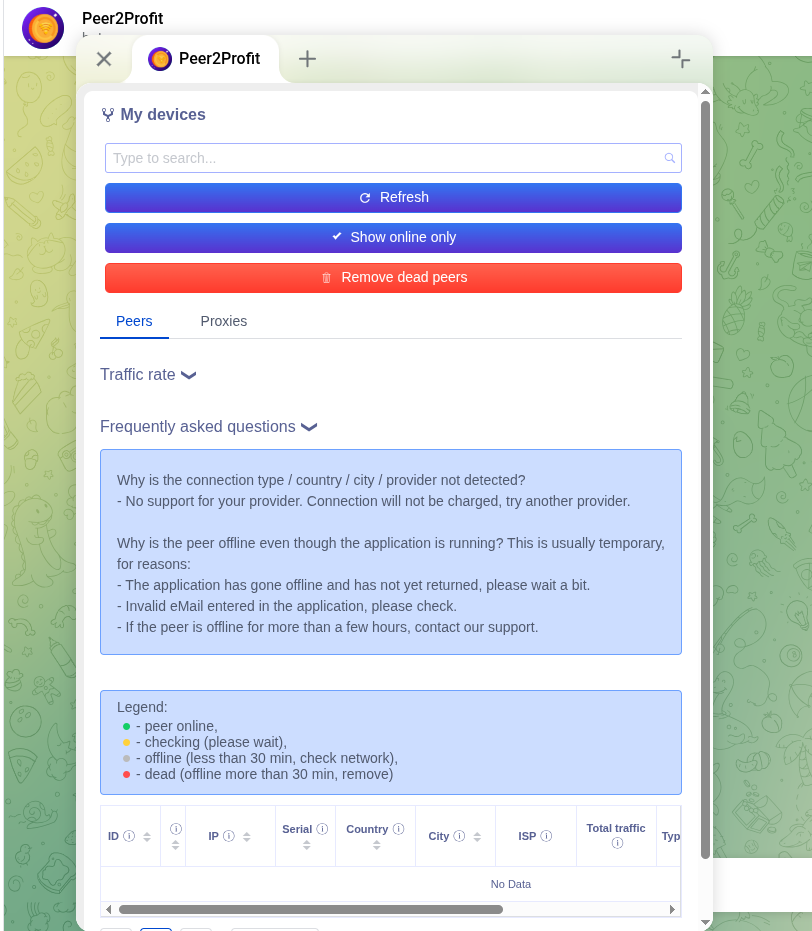
このプロセスは全体を通して極めてシンプルです。プロキシノードとして副収入を得るためのハードルは、最低限に抑えられています。
技術的分析
本分析は、以下のWindows SDKを使って行われました。
SDK SHA256:0b10a1e48df2884a7a8a1ebf5aa903207955433c8ea00d7602c78be6e6c177cc
SDKファイル名:p2p-sdk.dll
このSDKはもう公式にサポートされていないものの、基盤となるコードベースや通信プロトコルは現在も有効です。よってこのSDKには、Peer2Profitアプリの機能がすべて正確に反映されていると思われます。
デバイス登録
SDKが最初に行う動作は、プロキシネットワークへのデバイス登録、そしてメインのプロキシネットワークへの接続に必要な設定の取得です。登録は「api[.]peer2profit[.]global」でホストされたAPIへのHTTP POSTリクエストを介して行われ、以下のようなデバイスおよびクライアントの基本情報を有するJSONペイロードが送信されます。
{ “token”: “{API_KEY}”, “installid”: “P2P_WIN_{GUID}_{EMAIL}”, “ver”: “0.8”, “agent”: “1.07.02”, }
APIがデバイスの登録を承認すると、そのデバイスがネットワークに参加し、トラフィックの転送を始めるための接続先となるbackconnectサーバーのアドレスが返されます。
{ “status”: “SUCCESS”, “data”: { “node”: “145.239.21.108”, “port”: 443, “peer_id”: 687138140 } }
これらのbackconnectサーバーはプロキシネットワークの中核を成すものであり、登録済みデバイスとの間で永続的なセッションを維持するだけでなく、エンドクライアント(プロキシ利用者)と出口ノードとして機能するデバイスの間でトラフィックを中継します。
backconnectセッション
登録済みデバイスとbackconnectサーバー間のセッションでは、HTTPプロキシトラフィックをラップするカスタムバイナリプロトコルが使われます。
セッションを確立するため、SDKはbackconnectサーバーに認証パケットを送信します。ペイロードは標準的なHTTPデータバッファの形式をしていますが、各バイトの上位ニブルと下位ニブルを入れ替える、つまり0x41を0x14にする処理でエンコードされます。このエンコードされたバッファに7バイトのヘッダーを付加することで、最終的な認証パケットが構成されます。
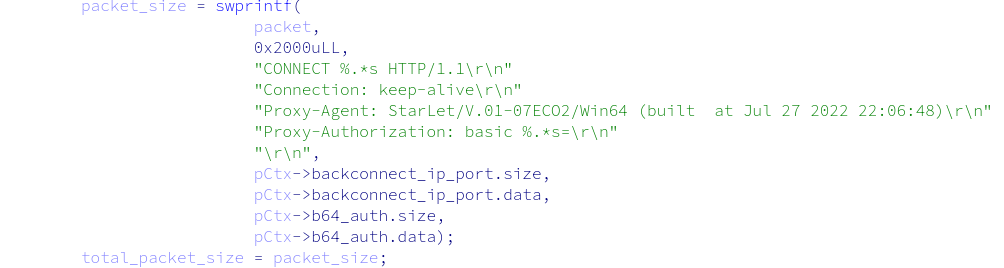
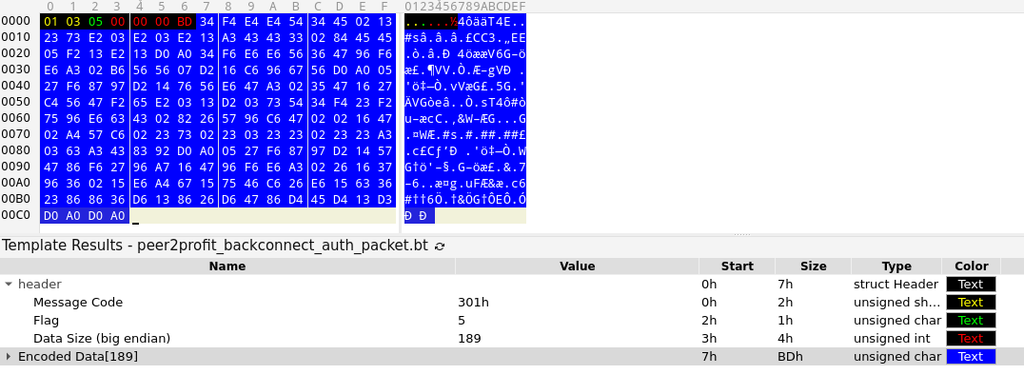
backconnectサーバーは、ビッグエンディアン形式の4バイトのデータで「200」という値を送り返すことでセッションが確立されたことを示します。
新規プロキシリクエスト
セッションがアクティブになると、SDKはリクエストIDとして機能する8バイトのデータをbackconnectサーバーから読み取るために、プロキシリクエストの着信を待ちます。
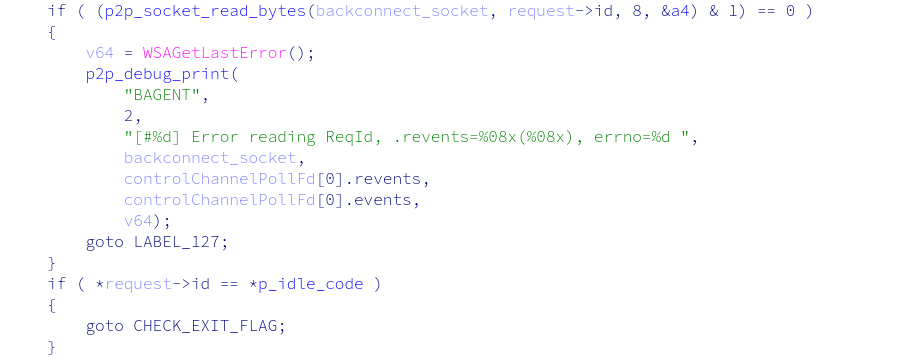
この値がハードコードされた文字列「$tar1et」と異なるとき、つまりプロキシを経由すべきトラフィックが待機している場合、SDKは受信するリクエストデータのサイズを示す4バイトを追加で読み取り、前述したニブルを入れ替える手法でそのデータを読み取り、デコードします。
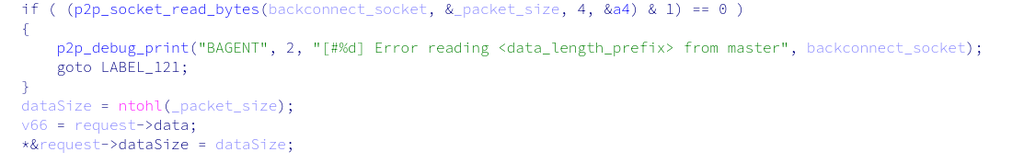
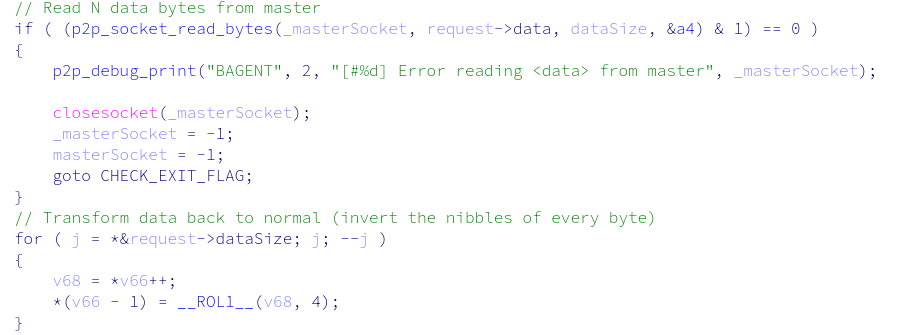
デコードされたペイロードはHTTP CONNECTリクエストで、プロキシクライアントが接続を試みるターゲットホストを特定します。
CONNECT otx.alienvault.com:443 HTTP/1.1
Host: otx.alienvault.com:443
Proxy-Connection: Keep-Alive
受信したリクエストを処理するため、SDKは新しいスレッドを生成してリクエストハンドラを実行します。
リクエストハンドラ
リクエストハンドラは、まずHTTP CONNECTデータからホストとポートを抽出することで、リモートホストへの接続を確立します。
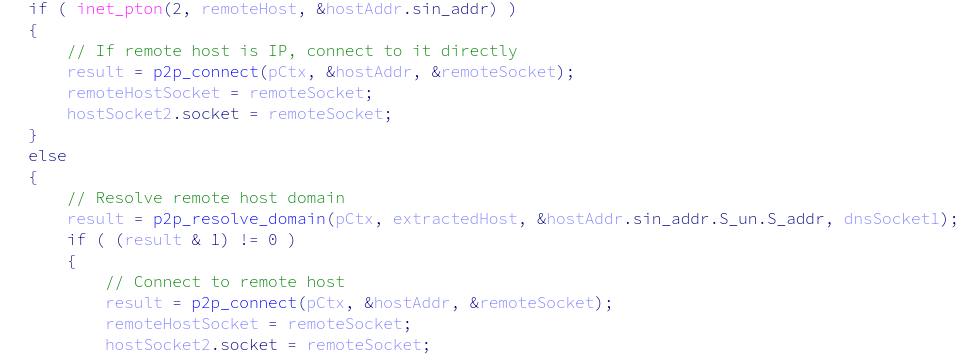
その後、HTTP CONNECTリクエストをリモートホストに転送し、backconnectサーバーとの間で新しいソケットを開きます。この2つ目のソケットは、当該リクエストに関する残りのプロキシトラフィックを中継することに専念します。
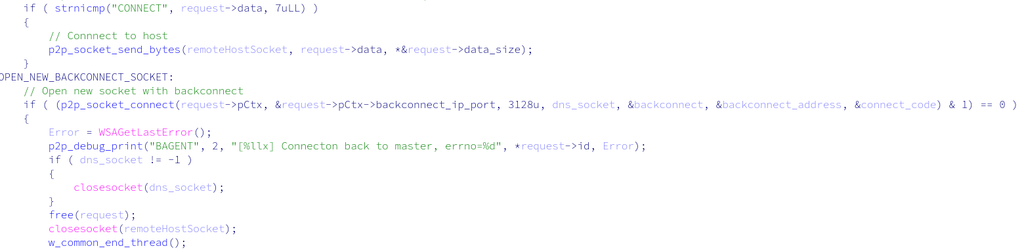
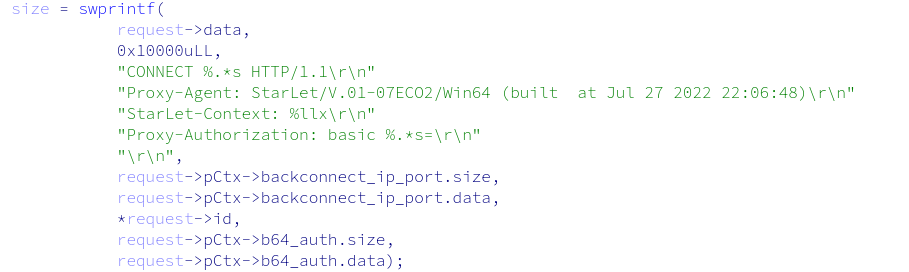
これは新しいソケットであるため、SDKはbackconnectサーバーに再認証を行う必要があります。その際、以前と同じ認証パケットを送信しますが、リクエストIDを含むStartLet-Contextヘッダーを1つ追加します。このヘッダーにより、backconnectサーバーは新しいソケットを現在処理中のリクエストと関連付けることができます。
認証が済むと、リクエストハンドラは中継ループに入ります。このループではbackconnectサーバーからデータを読み取ってデコードし、リモートホストへ転送する処理と、その逆の処理(リモートホストからのデータをエンコードしてbackconnectサーバーへ返す処理)が行われます。このループはデータ転送が完了するまで継続します。
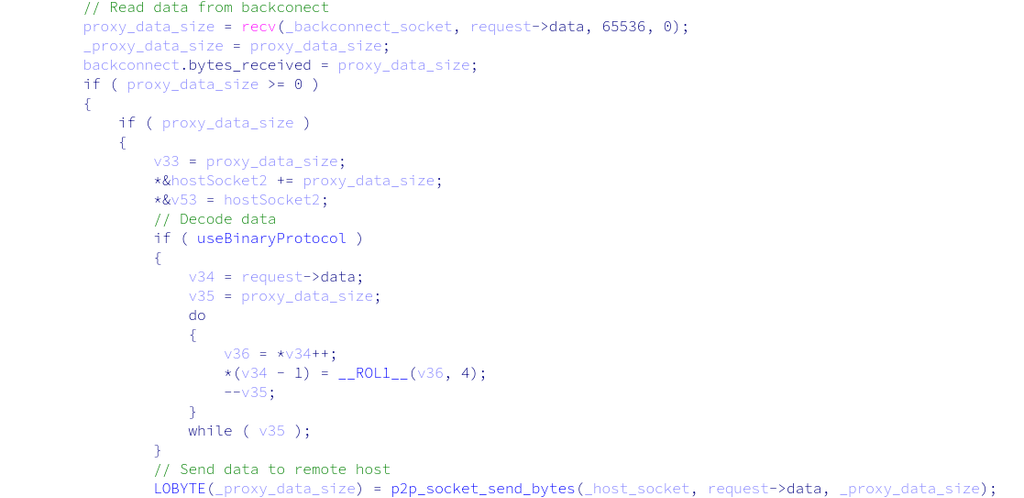
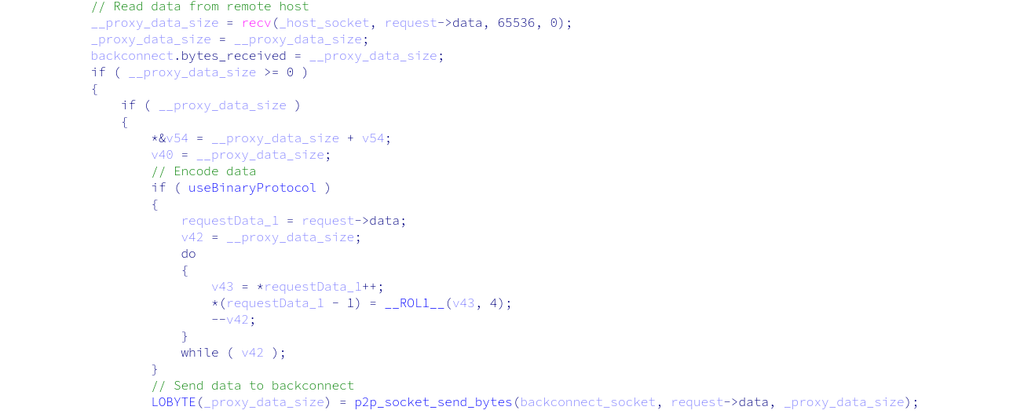
backconnectサーバーとの間でやり取りされるすべてのデータは、ニブルを入れ替える手法でエンコードされます。送信が完了するとリクエストハンドラは終了し、すべてのソケットが閉じられます。
通信プロトコルの概要
Peer2ProfitのWindows SDKをリバースエンジニアリングすることで、通信プロトコル全体を再構築し、ネットワークインフラがどう機能しているかを把握できるようになりました。
デバイスの登録からbackconnectセッションの確立、そして受信したプロキシリクエストの各個処理に至るまでの流れは以下のようになります。
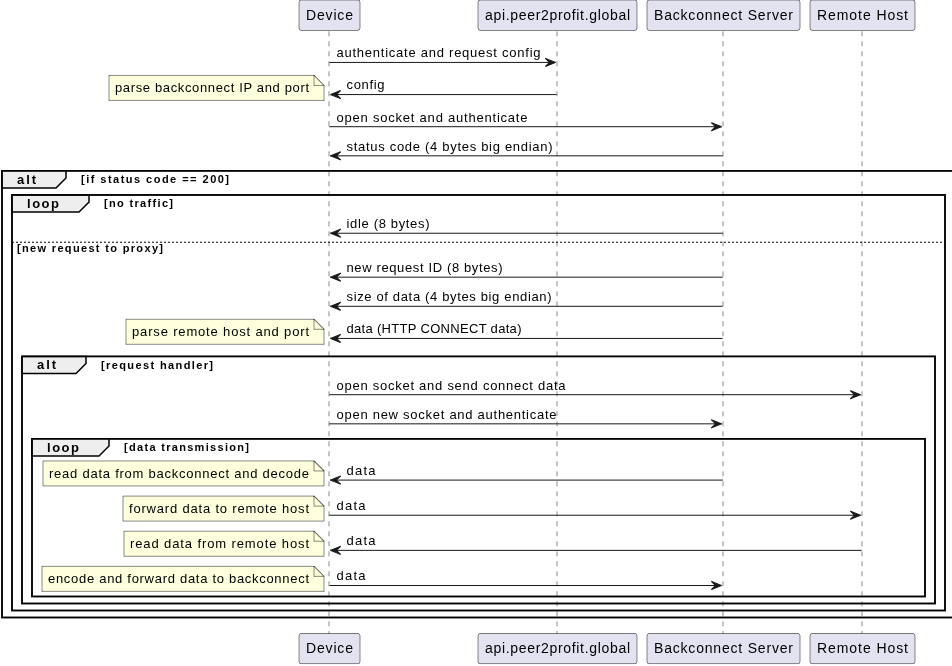
このプロトコルはシンプルながら機能的です。デバイスの登録やbackconnectセッションの管理は、Go言語で記述された軽量なHTTPベースのAPIによって行われます。一方、プロキシトラフィックは、簡易的な難読化レイヤーとしてニブルの入れ替えを用いた独自のバイナリプロトコルを介して中継されます。また、プロキシへの各リクエストは個別のスレッドで処理され、専用のbackconnectソケットがStartLet-Contextヘッダーを介して元のリクエストと紐付けられています。
全体のアーキテクチャは典型的なbackconnectプロキシのモデルに従っています。各デバイスはプロキシとして機能し、受け取ったプロキシリクエストを中継するbackconnectサーバーとの間で永続的なアウトバウンド接続を維持します。
backconnectインフラの追跡(概略)
通信プロトコルを詳しく理解した上で、Peer2Profitが使用するbackconnectサーバーインフラを列挙し、プロキシセッションを調整するサーバーのIPアドレスとポートを収集しました。これにより、どのIPアドレスが実際にローテーションされているのかを把握し、使われているホスティングプロバイダーやその地理的な分布を分析することができました(backconnectインフラの完全なリストは、本ブログ末尾の補遺Aで確認できます)。
backconnectサーバーのセットアップに使用されたAS番号4件の概要は以下の通りです。
| AS番号 | プロバイダー | 国 |
| AS16262 | DATACHEAP-LLC-AS | ロシア |
| AS394380 | LEASEWEB-USA-DAL | 米国 |
| AS48716 | PSKZ-ALA | カザフスタン |
| AS16276 | OVH | フランス |
この結果から以下のことが読み取れます。まず、backconnectのインフラは少数のプロバイダーに分散してホストされています。つまり、プロキシノードは非常に激しく変動する一方で、backconnectのインフラは時間の経過による変化がほとんど見られないのです。出口ノードのIPアドレスは絶えず変更されるものの、コアとなるbackconnectのインフラは比較的安定していて追跡可能なため、調査で利用できます。
これらのネットワークを調整するインフラは、プロキシノード自体よりも安定した検出シグナルとなります。なぜなら、出口ノードのIPアドレスは毎時間数千回ほど入れ替わりますが、トラフィックを誘導するbackconnectサーバーはわずか4つのホスティングプロバイダーに集中しており、個々のIPアドレスを追跡するよりもはるかに安定した手がかりとなるからです。
ASTROPROXY
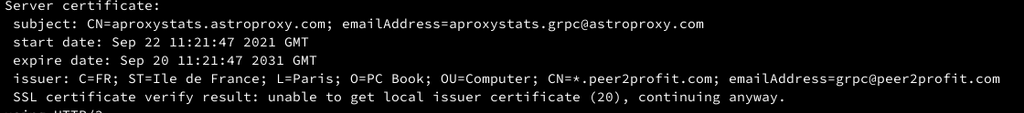
Peer2Profitの過去のインフラを調査する中で、Peer2Profitと商用プロキシサービス「Astroproxy」を紐付けるSSL証明書を共有する3つのIPアドレスを特定しました。
VirusTotalで確認されたIPアドレスは以下の3件です。
135.181.73[.]138、162.19.83[.]163、94.130.135[.]167
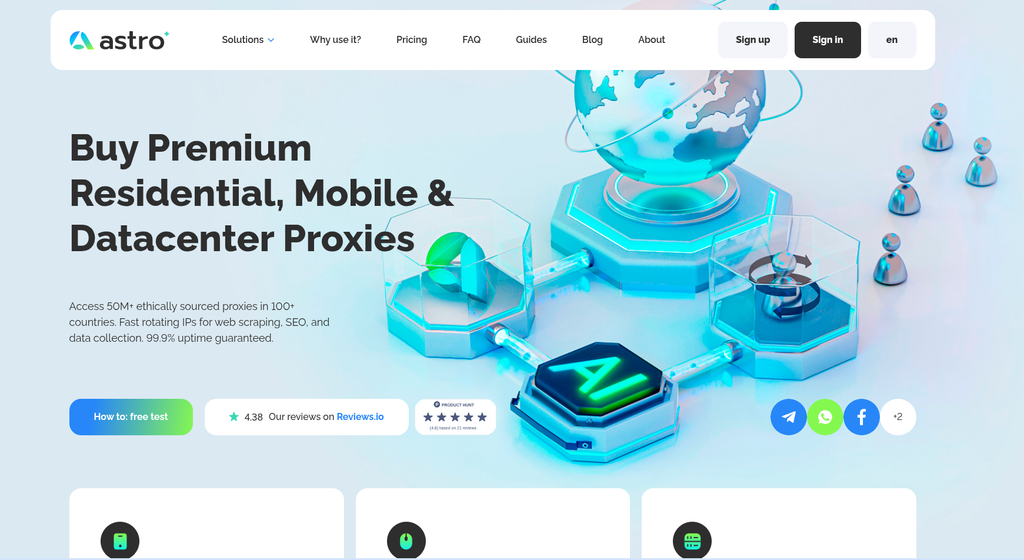
Astroproxyは住宅用・モバイル用・データセンター用のプロキシを提供するプロキシサービスで、倫理的な方法で調達されたプロキシを5,000万件以上保有しているとトップページでうたっています。
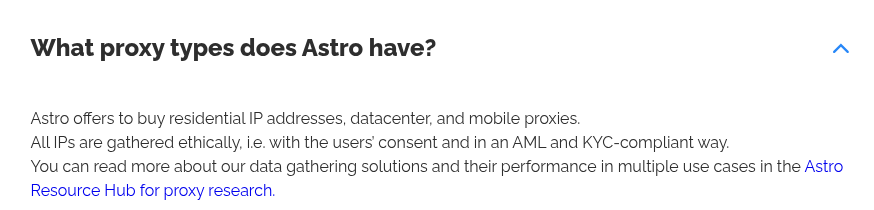
AstroproxyのWebサイトに記された「倫理性」についての但し書きには、Peer2Profitと同じくユーザーの自発的な意思に基づいてプロキシが調達されているという、こうしたサービスにありがちな文言が並んでいました。
共通のSSL証明書1件だけでは両サービス間の継続的な関係を断定する十分な証拠にはなりませんが、過去の関係性が明らかになったため、さらなる調査に向けた確かな手がかりとして扱いました。
関係性を明らかに
この関係が維持されているかどうかを判断するために、Silent Pushは直接的なアプローチを取りました。つまり、クリーンな住宅用IPアドレスをPeer2Profitネットワークのノードとして追加し、それがAstroproxyの住宅用プロキシプールに表示されるかどうかを監視しました。
まず、クリーンな住宅用IPアドレスを使用した実験環境下で、Peer2ProfitのAndroidアプリを起動しました。
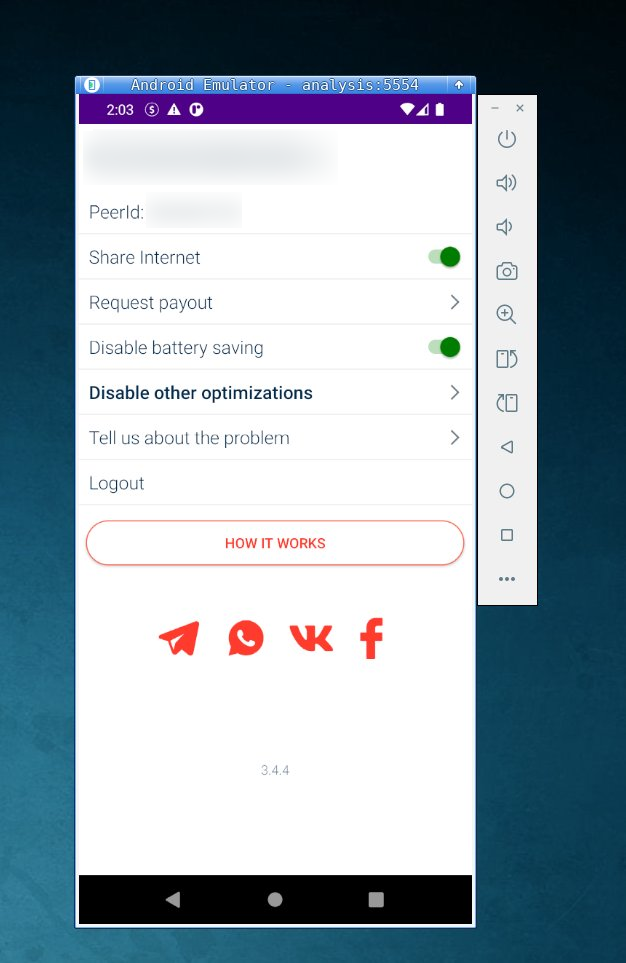
Peer2ProfitのAndroidアプリを起動して約10分後、テストIPがプロキシ列挙データセットに「ASTROPROXY」というタグ付きで表示されました。
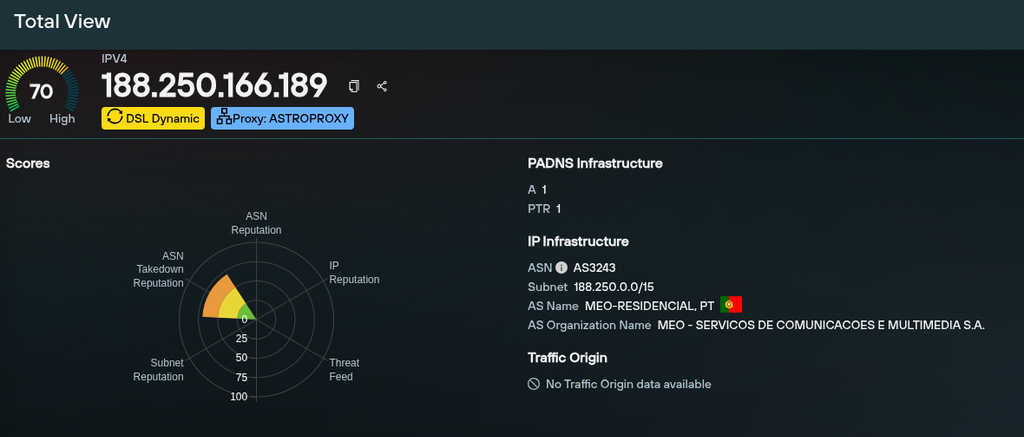
この実験により、AstroproxyがPeer2Profitのプロキシノードを積極的に収益化していること、そして両サービスが運用面において連携していることが確認されました。Peer2Profitはユーザーを募集し、提供された帯域幅に対して料金を支払う一方、商用プロキシサービスのAstroproxyはその帯域幅をより高い金額で販売しているのです。
このビジネスモデルの利益率は、どのトラフィックタイプでも非常に高いものとなっています。住宅用トラフィックの場合、Peer2Profitはユーザーに報酬として1GBあたり0.28米ドル(約45円)を支払う一方、Astroproxyでは1GBあたり7.60米ドル(約1,200円)をユーザーに請求しています。モバイル用トラフィックでは、ユーザーへの支払額が1GBあたり0.35米ドル(約56円)で、販売価格は1GBあたり13.44米ドル(約2,150円)です。最も廉価なデータセンター用トラフィックでさえ、支払額は1GBあたり0.10米ドル(約16円)、販売価格は1GBあたり3.95米ドル(約630円)でした。したがって、Astroproxyの帯域幅販売は純利益率が97%を超えていることになります。
Astroproxyのプールを列挙
Astroproxyを介して公開されているPeer2Profitネットワークの規模と地理的分布をさらに理解するため、住宅用、モバイル用、データセンター用それぞれのプロキシプールの内容を列挙しました。
規模とローテーション
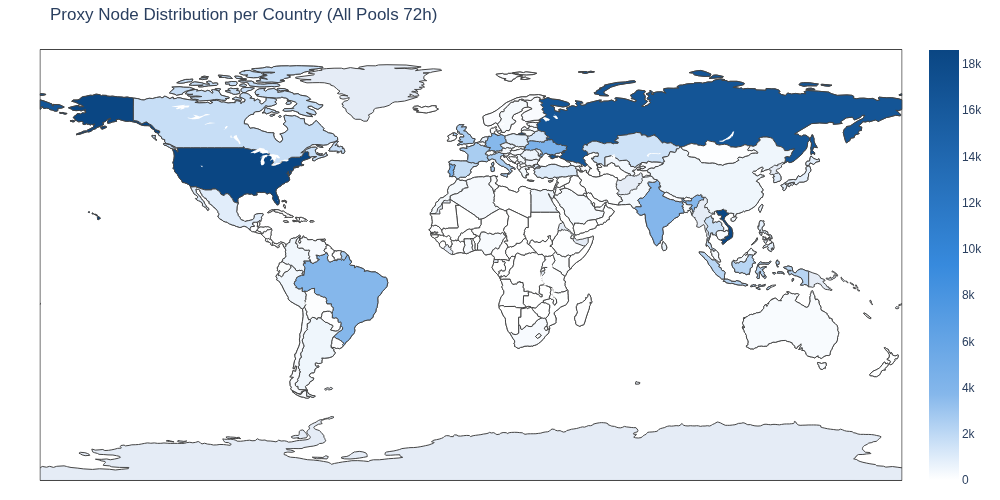
72時間にわたる調査の結果、3つのプール全体で固有IPアドレス11万7,224件を観測しました。その内訳は、住宅用プールで6万247件、データセンター用プールで3万8,762件、モバイル用プールで1万8,215件です。
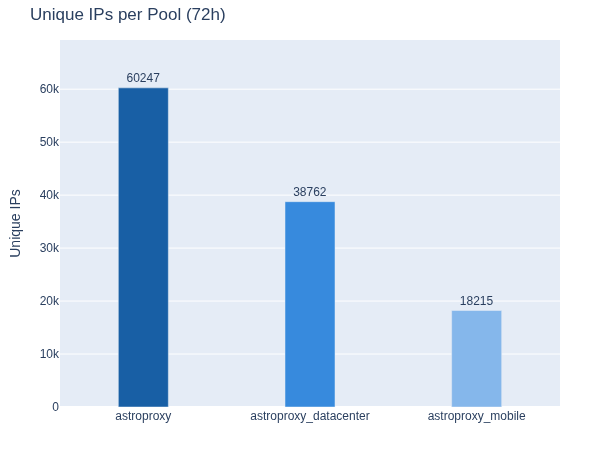
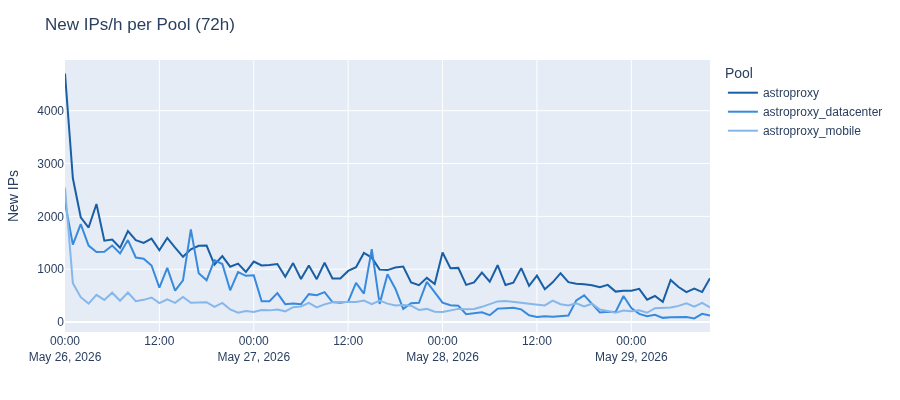
このネットワークは非常に変動的です。それぞれのプールに現れる新しいIPアドレスの数は、住宅用プールで1時間あたり平均1,071個、データセンター用プールで平均585個、モバイル用プールでは平均353個でした。このようにIPアドレスが絶えず入れ替わるため、不正利用の疑いがあるIPアドレスを発見したとしても、プロキシプール内ですでに別のものに交換されている可能性が高いため、評判(レピュテーション)に基づく事後的な検出は効果がありません。
地理的分布
住宅用IPアドレスはロシアとベトナム由来のものが圧倒的に多く、両国で観測されたIPアドレスは全体の40%以上を占めています。これに続くのがポルトガル、ウクライナ、ブラジルです。分布は主要地域すべてに及んでおり、このような帯域幅共有プログラムが世界中に普及していることを示しています。
モバイル用IPアドレスプールの状況も同様の傾向を示しており、最も多いのはロシアとインドで、イタリア、ウクライナ、スペインが続きます。いずれも正規の国内通信事業者から通信サービスの提供を受けていました。
データセンター用IPアドレスの分布は特定の国に集中しており、観測されたIPアドレスの約47%を米国が占め、次いでベトナム、ドイツとなっています。
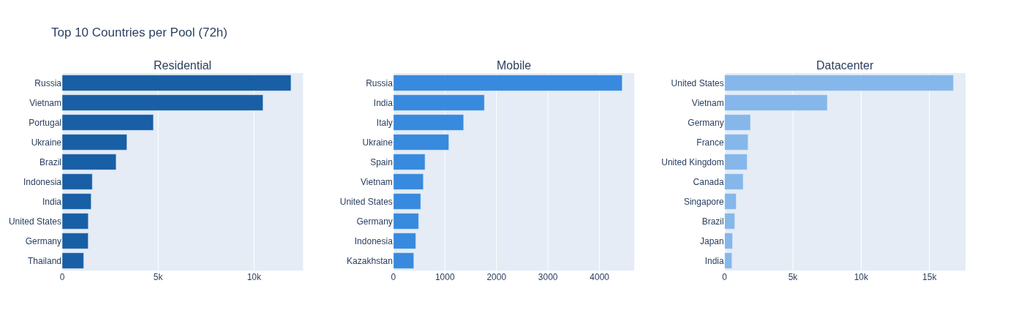
これら3つのプールを合わせた地理的分布は以下の通りです。
AS番号の分布
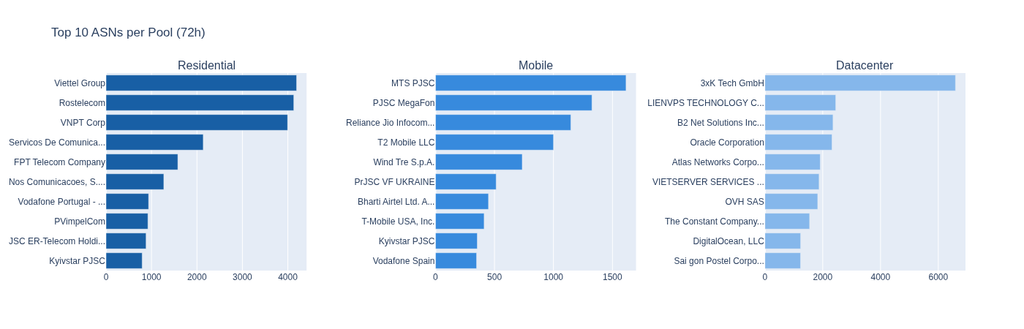
住宅用AS番号のISPを確認したところ、ロシアのロステレコムや、ベトナムのViettelおよびVNPTが最も多く、各ISPが4,000件以上のIPアドレスを提供していました。次に多いのはポルトガルのMEOとNOSです。いずれのISPも国営あるいは国内大手の事業者で、数百万〜数千万の顧客を抱えています。それゆえ、住宅用プロキシのトラフィックは通常のトラフィックに紛れこむことができるのです。
モバイル向けのものでは、ロシアのMTS PJSCやMegaFonに加え、インドのReliance JioとBharti Airtel、ヨーロッパ系キャリアのWind Tre、T-Mobileが観測されました。繰り返しになりますが、いずれも各国・各地域の大手通信キャリアです。
データセンター用については異なるパターンが見られました。最頻出のAS番号は3xK Tech GmbHのもので、2位のLIENVPS Technology(2,449件)と比べて3倍近い6,594件が確認されています。また、このプールの中心的存在はホスティングおよびクラウドプロバイダーですが、住宅用およびモバイル用プールでは大手消費者向けISPや携帯電話会社に分散していました。データセンター用プロキシは、住宅用やモバイルノードに比べて正規のユーザートラフィックに紛れ込ませにくいため、最も安い価格で販売されています。
Peer2Profitのリスク
Peer2Profitのような帯域幅共有プログラムはマルウェアではなく、正規の方法を通じて配信される正当なアプリであり、ユーザーはそれを承知の上でインストールしています。このことは企業のセキュリティにとって深刻な問題となります。
従業員は誰でもインストール可能
従業員が社用デバイスまたは社内ネットワークに接続した個人用デバイスに帯域幅共有クライアントをインストールする際、技術的障壁は一切ありません。また、一般的なウイルス対策ソフトはこのようなプログラムを検出せず、標準的な脅威インテリジェンスフィードやレピュテーションシステムでは接続先のインフラ(backconnectサーバーや登録API)が有害なものとしてリストアップされていません。つまり、ほとんどのセキュリティツールにとって、Peer2Profitのようなアプリが生成するトラフィックは無害なものとして扱われているのです。
企業のIPアドレスがプロキシの出口ノードに
従業員がこうしたアプリをインストールすると、デバイスのインターネット接続、さらには企業や組織のIPアドレス空間が、商用プロキシサービスのプロキシ出口ノードとして利用されるようになります。したがって、このノードを経由してルーティングされるトラフィックはすべて、企業のIPアドレスから発信されたように見えてしまいます。
この状況では、企業や組織に深刻なレベルの影響が直接及びます。なぜなら、組織のIPアドレスを悪用した不正トラフィックやクレデンシャルスタッフィング、詐欺などが発生すれば、ブロックリストへの登録やコンプライアンス違反が生じるのみならず、サードパーティサービスにおける評判の低下につながるからです。
内部ネットワークへのアクセス
リスクはIPアドレスの流用にとどまりません。調査の結果、Astroproxyのプロキシネットワークはパブリックインターネットだけでなく、内部ネットワークリソースへのリクエストも許可していることが判明しました。
この調査結果の公表に先立ち、Silent Pushは責任を持って情報を開示し、当該プロバイダーが調査と修正を行えるよう充分な時間を確保しました。しかし、効果的な是正措置が講じられなかったため、このような帯域幅共有プログラムが運用ネットワークに及ぼすリスクを周知する目的において、本調査結果を公表することにしました。
以下に示したように、内部IPアドレスに直接アクセスを試みるとブロックされます。
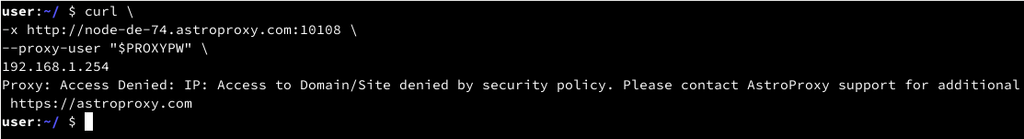
しかし、DNSエントリを内部IPに解決すると、ブロックルールやフィルターを簡単に回避できてしまいます。これを実証するために、ポルトガル大手ISPのMEOが住宅用ルーターの管理インターフェースに使用するドメインで実験を行いました。このドメインはデフォルトの内部IPアドレスに解決されるものです。
Peer2Profitのネットワークに登録され、Astroproxyから利用できるノードを使用した結果、MEOの管理インターフェースにアクセスできました。その証拠としてルーターからPNGファイルをダウンロードしました。
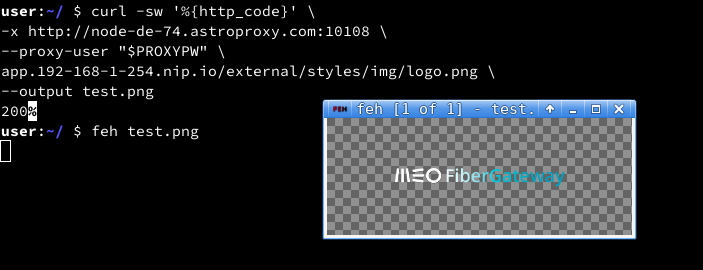
この実験が成功したことから、帯域幅共有クライアントを実行しているユーザーはパブリックIPアドレスを提供しているのみならず、ルーターやNASデバイス、スマートホームインフラ、内部からアクセス可能なその他のリソースなどネットワーク上のあらゆるデバイスを露出させ、プロキシサービスを介して不特定多数にアクセスされてもおかしくない状態を作り出している可能性が明らかになりました。
従業員が企業のVPNを介してリモートワークを行ったり、個人のデバイスをオフィスネットワークに接続したりするような企業環境では、社内の資産も危険にさらされる可能性があるため、その影響は深刻なものとなります。
Astroproxyを含む多くのプロキシサービスはユーザー向けに絞り込み機能を提供しており、プロキシノードを国・都市・AS番号・接続タイプなどでフィルタリングできます。これによりターゲットを絞ったノード選択が行えるため、企業を狙ったリスクはさらに増大します。
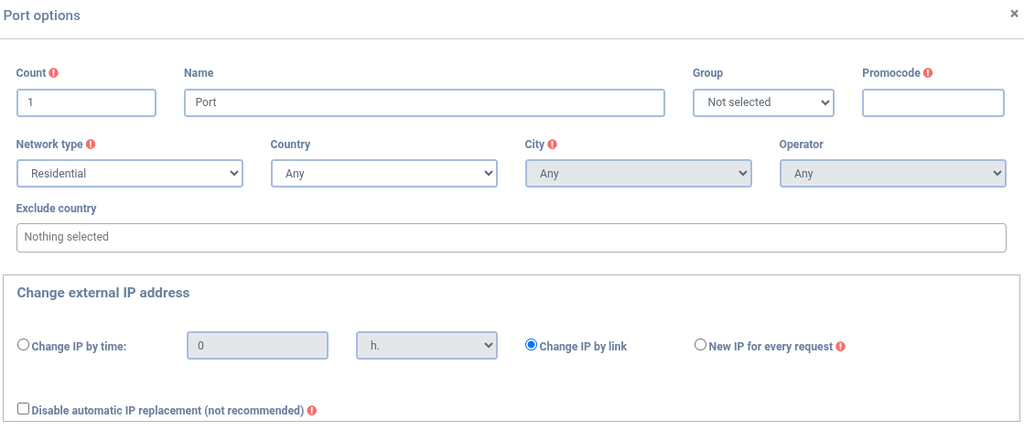
内部ネットワークアクセスという観点から見ると、このことは喫緊の問題です。例えば、特定のISPのルーターインターフェースを悪用したい攻撃者は、ISPの内部ネットワークへのアクセスを提供するプロキシサービスを使うことで攻撃を容易に実行できてしまいます。
標的企業と地理的にもトポロジー的にも近い、つまりAS番号と国が同じプロキシノードを選択することで、企業内部の資産を調べることも可能になるかもしれません。これを実行するには、ネットワーク内にプロキシノードが1つでもあれば十分なのです。
Peer2ProfitとAstroproxyの追跡を継続
今回の調査ではプロキシネットワークの全ライフサイクルを分析し、Peer2Profit Windows SDKのリバースエンジニアリングを行ってから通信プロトコルの再構築を行うとともに、帯域幅共有プログラムから商用プロキシサービスへの道筋を確認しました。また、自らのデバイスを登録し、プロキシプール内で自身のIPアドレスを確認することにより、Peer2ProfitとAstroproxyの関連性を裏付けることができました。
研究に必要な規模のデータを収集するため、Astroproxyの全プールからIPアドレスを列挙し、3つのプールで合計11万7,224件の固有IPアドレスを特定しました。Peer2Profitのアプリを使用する際のリスク評価も行い、内部IPアドレス範囲を指すDNSレコードのみを介し、プロキシネットワークが内部ネットワーク資産にアクセスできることを実証しました。
プロキシネットワークの使用に伴う一般的なリスクについては、企業や組織においてすでに認識されていると思われます。しかし、従業員が小遣い稼ぎのために企業環境内のデバイスを帯域幅共有プログラムに登録することで生じるリスクはあまり知られておらず、セキュリティチームもほとんど把握できていません。その上、プロキシのサブスクリプションに登録している人物であれば、そのようなデバイスを手がかりに内部リソースにアクセスできてしまうのです。
IPアドレスのレピュテーションに基づく従来の検出方法は、この脅威モデルに対応するように設計されていないため、有害な活動を行っていることが確認されたインフラを事後的に見つけ出すことしかできません。Silent Pushではプロアクティブなアプローチを、つまり事後対応ではなく脅威に先んじた防御を基本としています。また、当社のプロキシおよびVPNに関するデータセットは、このようなネットワークを積極的に検出・列挙することで構築されています。これをIPアドレスの真の発信元を暴き出すTraffic Originと組み合わせることにより、防御側は有害なトラフィックから先駆的に自組織を守るために必要なコンテキストを知ることができます。
Silent PushはPeer2ProfitとAstroproxyだけでなく、その他のプロキシネットワークも引き続き監視し、その進展を報告していきます。共有すべき情報があれば、Silent Pushまでご連絡ください。
さらに詳しく
Silent Pushの先駆的サイバー防御プラットフォームを活用することで、実際の攻撃が始まる前に敵のインフラを検出し、より長いリードタイムを確保することができます。さらに詳しい説明については、当社のエキスパートまでお問い合わせください。
また、無料のコミュニティ版も用意されており、Silent Pushのプラットフォームを既存のセキュリティスタックと統合する方法を確認できます。
補遺A:Peer2Profitのbackconnectサーバー一覧
この表では、本調査で特定されたbackconnect IPアドレス全件をまとめました。リスト内の各IPアドレスは、今後使用されなくなる可能性があります。前述したように、backconnectサーバーが利用するAS番号は4つに集中していることから、頻繁に変化するIPアドレスと比べてより長期的に有効利用できるシグナルとなっています
| IPアドレス | AS番号 | AS名 |
| 45.10.174[.]44 | 16262 | DATACHEAP-LLC-AS, RU |
| 45.10.174[.]47 | 16262 | DATACHEAP-LLC-AS, RU |
| 45.10.174[.]48 | 16262 | DATACHEAP-LLC-AS, RU |
| 45.10.174[.]49 | 16262 | DATACHEAP-LLC-AS, RU |
| 45.10.174[.]50 | 16262 | DATACHEAP-LLC-AS, RU |
| 45.10.174[.]51 | 16262 | DATACHEAP-LLC-AS, RU |
| 45.10.174[.]53 | 16262 | DATACHEAP-LLC-AS, RU |
| 45.10.174[.]55 | 16262 | DATACHEAP-LLC-AS, RU |
| 45.10.174[.]56 | 16262 | DATACHEAP-LLC-AS, RU |
| 45.10.174[.]57 | 16262 | DATACHEAP-LLC-AS, RU |
| 172.241.25[.]105 | 394380 | LEASEWEB-USA-DAL, US |
| 172.241.25[.]106 | 394380 | LEASEWEB-USA-DAL, US |
| 172.241.25[.]107 | 394380 | LEASEWEB-USA-DAL, US |
| 137.74.6[.]101 | 16276 | OVH, FR |
| 137.74.7[.]212 | 16276 | OVH, FR |
| 139.99.64[.]101 | 16276 | OVH, FR |
| 139.99.64[.]102 | 16276 | OVH, FR |
| 139.99.64[.]113 | 16276 | OVH, FR |
| 139.99.64[.]99 | 16276 | OVH, FR |
| 145.239.16[.]66 | 16276 | OVH, FR |
| 147.135.199[.]160 | 16276 | OVH, FR |
| 147.135.199[.]185 | 16276 | OVH, FR |
| 147.135.199[.]186 | 16276 | OVH, FR |
| 51.79.133[.]114 | 16276 | OVH, FR |
| 51.89.238[.]177 | 16276 | OVH, FR |
| 51.89.238[.]184 | 16276 | OVH, FR |
| 54.38.210[.]140 | 16276 | OVH, FR |
| 54.38.210[.]145 | 16276 | OVH, FR |
| 54.38.210[.]150 | 16276 | OVH, FR |
| 185.35.223[.]163 | 48716 | PSKZ-ALA, KZ |
| 185.35.223[.]164 | 48716 | PSKZ-ALA, KZ |
| 185.35.223[.]165 | 48716 | PSKZ-ALA, KZ |
| 185.35.223[.]166 | 48716 | PSKZ-ALA, KZ |
補遺B:Peer2Profitのサンプル
| ファイル名 | ファイルの種類 | SHA256 |
| p2p-sdk[.]dll | DLL | 0b10a1e48df2884a7a8a1ebf5aa903207955433c8ea00d7602c78be6e6c177cc |
| p2pclient | ELF | eb8826bac873442045a6a05f1fa25b410ca18db6942053f6d146467c00d5338d |
| Peer2Profit-0.47[.]dmg | DMG | 8871d12a7bb7529ff6e90ad5a18c86e92a402a2d02d3283d1385bdb52ba2b0f2 |
| P2P_3.4.4_(53)-release[.]apk | APK | c85c7436fdb71cf52db6ef134b336d66c7dbd3738a7866f8b9992434d1208a4b |
※日本でのSilent Pushに関するお問い合わせは、弊社マキナレコードにて承っております。
詳しくは、以下のフォームからお問い合わせください。