
-

Analyst's Choice
Cyber Intelligence
フィッシング
GmailとMS 365の利用者は注意を:フィッシングキット「Tycoon 2FA」の概要と対策
Rory
2024.04.16
-

Analyst's Choice
AI
Cyber Intelligence
OSINT
DarkGPT – ChatGPT-4を活用した、流出データベース検出のためのOSINTツール
Rory
2024.04.15
-
Analyst's Choice
Cyber Intelligence
GitHub
Intelligence
脅威アクターがGitHubを不正な目的で悪用するケースが増加
Rory
2024.02.07


目次
[開く][閉じる]STIXとは、サイバー脅威インテリジェンスを共有・連携するために使われる言語およびシリアライズフォーマットのことです。本記事では、STIXの意味や形式・構成、記述方法と併せて、TAXIIをはじめとする関連用語との違いや関係性、脅威インテリジェンスにおけるSTIX/TAXIIの使い方・活用例などについて解説します。
STIXとは?読み方と基本の意味
STIX(Structured Threat Information eXpression)とは、サイバー脅威インテリジェンスの連携を目的とした記述の形式のことで、「スティックス」と読みます。元の英語は、日本語には「脅威情報構造化記述形式」などと訳されています。
サイバー攻撃活動には、攻撃者やその手口、標的となるシステムの脆弱性、サイバー攻撃により生じる影響、リスク緩和のために取るべき措置など、さまざまな要素が関わってきます。こうした要素を、体系化された万国共通の形式で記述・共有するために生まれたのがSTIXです。STIXを使うことで、サイバー攻撃活動を俯瞰的に理解することが可能になります。
STIXが生まれた背景・目的
サイバー脅威やサイバー攻撃に関する情報を分析したり共有したりする際、組織ごとに異なる形式や表現方法が使われていると、情報を受け取った側が内容を理解しにくくなったり、認識のずれが生じたりする可能性があります。また、情報の形式や意味の表し方が統一されていなければ、コンピューターによる自動処理や、異なる情報源から得た脅威情報の統合・関連付けも難しくなります。STIXはこうした課題に対応し、サイバー脅威インテリジェンスを共通のルールに基づいて構造化・表現できるようにするために開発された標準規格です。
米国政府の支援を受けた非営利団体のMITREが中心となって仕様策定を進め、2013年から2014年にかけてバージョン1.0〜1.1.1がリリースされました。その後、2015年に運営主体がOASISという非営利団体に移り、 2017年にバージョン2.0がリリースされています。現行の主流バージョンは、2021年にリリースされたSTIX 2.1です。
STIXでは記述の内容や形式が構造化されているため、情報の文脈・内容が伝わりやすい上、STIX形式で取り込んだ情報は同形式で取り込まれた別の情報と関連付けを行うことができるため、加工処理も容易になります。
こうした特徴を活かし、STIXは脅威の分析やサイバー攻撃活動の管理、サイバー攻撃に関する情報や脅威インテリジェンスの連携・共有などに活用されています。
STIXの形式と構成
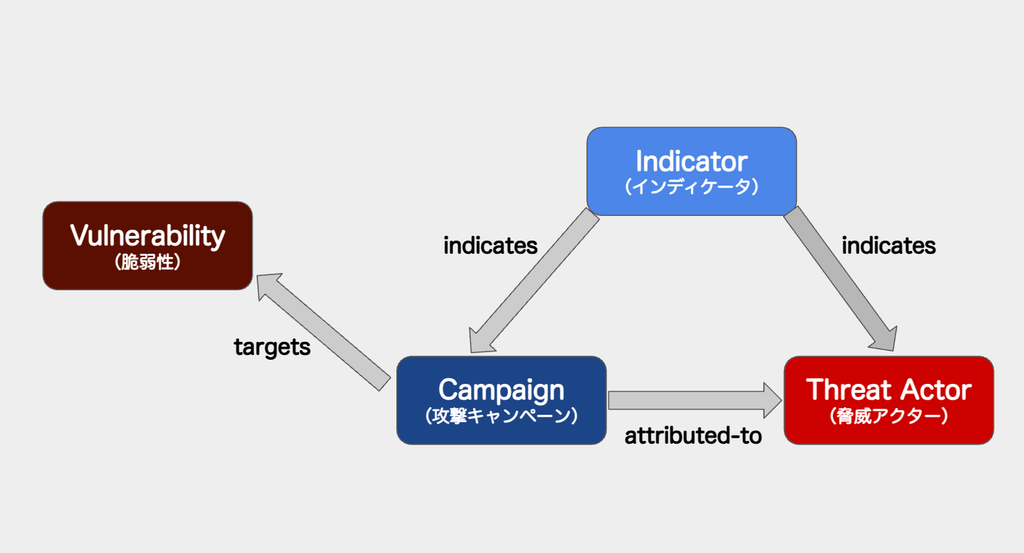
ここからは、STIXの形式や構成をもう少し具体的にみていきましょう。
STIX 2.xはJSON形式で記述する
まず、バージョン2.0以降のSTIXでは、テキストベースのデータ形式である「JSON」をベースに脅威情報を記述します。これにより、マルウェアや脅威アクター、攻撃手法、観測データなどの脅威情報を、コンピューターで処理可能な構造化された形式で記述・共有することができます。
なお、STIXはオープンな標準仕様であり、異なるツールやシステム間で脅威情報を共有・活用しやすいよう設計されています。
STIXを構成するオブジェクト
STIXは、「オブジェクト」と呼ばれるいくつかの情報群で構成されています。例えば、マルウェアに関する情報群である「Malware」、TTPに関する情報群である「Attack Pattern」、IoCなど検知に使われる指標に関する情報群「Indicator」といったオブジェクトが存在します。
「情報群」と述べた通り、1つのオブジェクトには、関連する情報を複数記述することができます。例えば「Malware」というオブジェクトには、マルウェア名やマルウェアのタイプ(例:ランサムウェアなど)、初めて観測された日時といった情報を含めることが可能です。こうした各情報は、「プロパティ(詳しくは後述)」と呼ばれる属性を使って記述します。
STIXでは、複数のオブジェクトを相互に関連付けることで、脅威インテリジェンスを表現していきます。この仕組みにより、単純なものから複雑なものまでさまざまな情報を柔軟に表現することが可能になっています。
オブジェクトは大きく、以下の3種類に分かれます。
- Domain Objects(SDOs)
- Cyber-observable Objects(SCOs)
- Relationship Objects(SROs)
Domain Objects(SDOs)
1つ目の「STIX Domain Objects(SDOs)」は、サイバー脅威インテリジェンスの分野において広く使われる独立した概念を表す情報群です。
先ほど挙げた「Malware」「Attack Pattern」「Indicator」などもSDOsに含まれ、合計で18種類用意されています。
主要なものとしては、以下が挙げられます。
- Indicator:検知に利用できるパターンなどを表す
- Malware:マルウェアに関する情報
- Threat Actor:脅威アクターに関する情報
- Attack Pattern:攻撃者が用いる手法(TTP)・パターン
- Campaign:一連の攻撃活動
- Vulnerability:脆弱性に関する情報
Cyber-observable Objects(SCOs)
「Cyber-observable Objects(SCOs)」は、ネットワークやホストなどで観測される技術的な対象・情報を表すオブジェクトです。例えば、IPアドレスやドメイン名、ファイル、URLなどがSCOとして定義されています。
Relationship Objects(SROs)
「Relationship Objects(SROs)」は、SDO間、SCO間、あるいはSDOとSCOの間の結びつきを示すためのオブジェクトです。
現行のSTIX 2.1には、以下2種類のSROsが存在します。Relationshipについては後述します。
- Relationship:2つのオブジェクトが互いにどう関係しているのかを記述する
- Sighting:SDOに対応する事象が実際に「観測された(Seen)」ことを記録する
STIXの記述方法
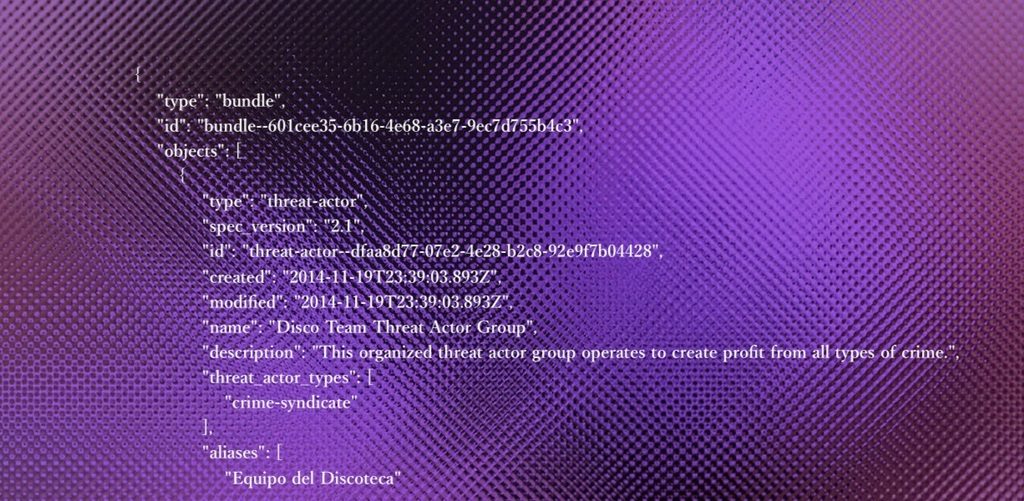
繰り返しになりますが、バージョン2.0以降のSTIXでは、脅威情報をJSON形式で記述していきます。脅威アクターやマルウェア、攻撃手法などの情報をそれぞれ前述のようなオブジェクトとして表し、必要に応じてオブジェクト同士の関係も記述します。
STIXオブジェクトの基本的な記述例
では、個々のオブジェクトはどのように記述するのでしょうか?
オブジェクトの記述には、「プロパティ」と呼ばれる属性が使われます。いくつかのプロパティを組み合わせることで、オブジェクトの全体像を示す仕組みです。
例として、SDOsの1つである「Malware」というオブジェクトのサンプルを見てみましょう。
{
  "type": "malware",
  "spec_version": "2.1",
  "id": "malware--...",
  "created": "2026-08-01T00:00:00.000Z",
  "modified": "2026-08-01T00:00:00.000Z",
  "name": "Example Malware",
  "is_family": false
}
上記の “type” や “spec_version” などが、プロパティに該当します。この例では、7つのプロパティによって1つのオブジェクトが構成されています。
プロパティ
上記の例が示すように、STIXのオブジェクトは複数の「プロパティ」を使用して記述します。プロパティは、オブジェクトを構成する1つ1つの情報を示すものです。
プロパティには、多くのオブジェクトで共通して使用される「共通プロパティ」と、オブジェクトの種類に応じて定義される「オブジェクト固有のプロパティ」があります。
例えば、前述したMalwareオブジェクトでは、次のような共通プロパティが使用されています。
- type:オブジェクトの種類(例:”malware”)
- spec_version:準拠するSTIX仕様のバージョン(例:”2.1″)
- id:オブジェクトを一意に識別するためのID(例:”malware–…”)
- created:STIXオブジェクトが作成された日時(例:”2026-08-01T00:00:00.000Z”)
- modified:STIXオブジェクトが最後に変更された日時(例:”2026-08-01T00:00:00.000Z”)
一方、「name」や「is_family」などはMalwareオブジェクトに固有のプロパティです。nameにはマルウェアの名称を、is_familyには、そのマルウェアがマルウェアファミリーを表しているかどうかを記述します。上記の例のようにis_familyが「false」の場合は、特定のマルウェアインスタンスを表します。
このように、共通プロパティとオブジェクト固有のプロパティを組み合わせることで、さまざまな脅威情報を構造化して記述することが可能になっています。
なお、Indicatorオブジェクトでは、特定のハッシュ値やIPアドレスなど、脅威の兆候を識別するための条件を「pattern」というプロパティに記述することができます。STIX形式のパターンを記述する場合には、「STIX Patterning Language」と呼ばれる専用の記法が使用されます。
オブジェクト同士の関係を記述する方法
STIXでは、オブジェクト同士の関係性を記述することも可能です。
ここでは、Malwareオブジェクトと、Indicatorオブジェクトを例に説明します。
例えば、あるIndicator(特定のハッシュ値など)が特定のMalwareへの感染を示すものである場合、「このIndicatorオブジェクトはこのMalwareオブジェクトを指し示していますよ」という関係性を、「Relationship」というオブジェクト(SRO)で記述することができます。以下がその記述例です。
{
  "type": "relationship",
  "spec_version": "2.1",
  "id": "relationship--...",
  "created": "2026-08-01T00:00:00.000Z",
  "modified": "2026-08-01T00:00:00.000Z",
  "relationship_type": "indicates",
  "source_ref": "indicator--...",
  "target_ref": "malware--..."
}
上から6つ目のプロパティ「relationship_type」は、2つのオブジェクトの関係性がどのようなタイプなのかを示します。7つ目・8つ目の「source_ref」と「target_ref」には関係するオブジェクトのIDを指定して、「indicator–…というIndicatorオブジェクトが、malware–…というMalwareオブジェクトを指し示している」という矢印の方向性を示すことができます。
このようにSTIXでは、脅威に関する情報を単に列挙するのではなく、オブジェクトとそれに関係する別のオブジェクトを組み合わせていくことで、脅威インテリジェンスを構造化して表現することが可能になっています。
※なお、STIXではRelationshipオブジェクトを使う方法のほか、あるオブジェクトのプロパティから別のオブジェクトのIDを直接参照することによって、両者の関係を表す方法も使われます。詳しくは、OASISが提供する仕様書をご覧ください。
STIXと関連する概念・技術
STIXをさらによく理解するためには、「IoC」や「MISP」といった関連の深い概念・技術についても知っておくことが重要です。ここでは、それぞれがSTIXとどう異なり、どう関係しているのかについて簡単に解説します。
STIXとIoCの関係
IoC(Indicators of Compromise)とは、サイバー攻撃による侵害を示唆する痕跡情報のことです。「侵害の指標」「侵害指標」「インディケータ情報」などとも呼ばれます。
IoCの具体例としては、以下のようなものが挙げられます。
- マルウェアのファイル名やハッシュ値
- マルウェアの通信先IPアドレス
- C2サーバーとして使われるドメイン
- 不正な通信の通信プロトコル/ポート番号
- 不審なURL
IoCがサイバー攻撃による侵害を示唆する痕跡や、指標となる情報自体を意味するのに対し、STIXはIoCを含むさまざまな脅威情報を記述するための共通仕様です。
STIXにおいて、IoCは前述した「Indicator」オブジェクトなどを使って記述することができます。
MISPとSTIXの違い・関係
もう1つ、STIXと関係性の深い技術に「MISP」というものがあります。MISPとは、IoCをはじめとするさまざまな脅威インテリジェンスを共有・保管・関連付けするための脅威インテリジェンスプラットフォーム(TIP)で、攻撃の検知や予防のために広く利用されています。
MISPはもともと「Malware Information Sharing Platform(マルウェア情報共有プラットフォーム)」として開発されましたが、現在ではマルウェアに限らず、脆弱性情報や攻撃手法など幅広い脅威インテリジェンスを扱うことが可能になっています。こうしたインテリジェンスは、STIX形式でインポート/エクスポートすることができます。
STIXとMISPはどちらも脅威インテリジェンスの共有に関係していますが、果たす役割が異なります。まず、STIXは脅威インテリジェンスをどのようなデータ構造で記述・表現するのかを定める「標準規格」としての役割を持ちます。一方で、MISPは脅威インテリジェンスを蓄積したり、組織間で共有したりするための「プラットフォーム」です。
このように役割における違いはあるものの、MISP上で保管している脅威情報をSTIX形式で外部のシステムへ連携するなど、両者は組み合わせて利用することができます。
関連記事:脅威インテリジェンスプラットフォーム(TIP)とは? 活用例などと併せて解説
STIXとTAXIIの違い・関係性
STIXを考える上では、「TAXII」について理解することも欠かせません。
TAXIIとは
TAXIIとは、STIXなどの形式で記述されたサイバー脅威インテリジェンスを、HTTPSを用いて共有するためのプロトコルです。「Trusted Automated eXchange of Intelligence Information」の略称で、日本語では「インテリジェンス情報の信頼された自動交換手順」といった意味になります。
「自動交換」とあるように、TAXIIは「脅威インテリジェンスをシステム間で受け渡すための具体的なやり方や仕組み」を定めた規格です。TAXIIにより、異なるシステム同士が共通の交換手順を使って情報をやり取りできるようになります。STIXと同じく、TAXIIもOASISによって管理されています。
TAXIIは、ある組織から別の組織やセキュリティツールなどへインテリジェンスを受け渡す際などに活用されます。例えば、Aという組織が特定のマルウェアに関する脅威インテリジェンスを保有しているとします。AがこれをSTIX形式で記述し、TAXIIサーバー上で提供すると、組織Bの使用するTIPなどのTAXIIクライアントがこのインテリジェンスを取り込めるようになります。
STIXとTAXIIの違い
STIXとTAXIIはセットで紹介されることも多いため混同されやすいものの、前者は「インテリジェンスの記述」、後者は「インテリジェンスの共有」に関するものである点が大きく異なります。
<役割の違い>
- STIX:「脅威インテリジェンスをどのような形式で表現するか」を定める
- TAXII:「脅威インテリジェンスをどのような仕組みでやり取りするか」を定める
STIXとTAXIIの関係
STIXによって記述された脅威インテリジェンスは、共通の形式で表現されているとはいえ、それだけではシステム間での交換方法までは定まりません。このため送信側と受信側で共通の交換プロトコルを利用しない場合、「どこにアクセスして情報を取得するのか」「どのようなリクエストを送るのか」などの連携方法を個別に別途決める必要があります。
TAXIIはこの点を補い、脅威情報をシステム間で交換するための共通の方法を提供します。もう少し具体的に言うと、TAXIIでは、クライアントとサーバーの間でHTTPSを利用して脅威情報をやり取りするためのAPIや要件などが定義されています。このため、送信側・受信側の双方がTAXIIに対応していれば、共通の仕様に基づいてシステム間で脅威情報をやり取りできるようになります。
このように、STIXとTAXIIは異なる役割を持ちながら、相互に組み合わせて利用できる規格です。STIXとTAXIIを組み合わせることで、脅威情報を共通の「表現方法」と「交換方法」で扱えるようになり、異なる組織やセキュリティシステム間で脅威インテリジェンスを共有しやすくなります。
ただし、STIXとTAXIIは互いに依存し合う関係性というわけではありません。STIXで記述した情報はTAXII以外の方法でも共有できるほか、TAXIIもSTIX以外の形式のデータを扱うことが可能です。
脅威インテリジェンスにおけるSTIX/TAXIIの使い方
STIXやTAXIIの概要が理解できたところで、最後に実際の脅威インテリジェンス業務においてこれらの規格がどう活用されるのかをみていきましょう。ここでは、STIX/TAXIIの基本的な使い方や活用例について紹介します。
※インテリジェンスの詳しい解説については、以下の記事もご覧ください。
脅威情報をSTIX形式で構造化する
まず、収集・分析した脅威情報をSTIX形式で記述します。
例えば、あるマルウェアについて調査した結果、マルウェアの名称やファイルハッシュ、通信先のIPアドレス、使用する攻撃手法、関連する脅威アクターなどが判明したとしましょう。
先ほどもお伝えしたように、STIXではこうした情報を「Malware」「Indicator」「Attack Pattern」「Threat Actor」などのオブジェクトを使って記述することができます。また、「Relationship」オブジェクトなどを使ってそれぞれの関係性を記述することで、「このIndicatorはこのMalwareを示している」「このThreat ActorはこのMalwareを使用している」といった情報も表現することが可能です。
このように脅威情報をSTIXという共通の形式で構造的に記述することで、IPアドレスやハッシュ値といった情報を、それぞれが何を意味していてどのような脅威と関係しているのかなどのコンテキストも含めた形で表現・共有できるようになります。
TAXIIを使って脅威情報を共有する
STIX形式で記述した脅威情報は、TAXIIを利用して他組織や別のシステムへ共有することができます。
例えば、先ほどの例で挙げたようなマルウェアに関する情報や、自社で調査・分析したその他のSTIX形式の脅威情報は、TAXIIを利用し、共通の仕様に基づいてグループ会社のシステムへ共有することが可能です。これにより、企業グループ全体で共通の脅威を把握し、対策に役立てることができます。
また、STIX/TAXIIに対応したISAC(Information Sharing and Analysis Center)などの情報共有コミュニティを通じて、ほかの参加組織と脅威インテリジェンスを共有するなどの活用例も考えられます。
このようにTAXIIは、自組織で作成した脅威インテリジェンスの円滑な共有を助けます。こうして共有されたインテリジェンスを各組織が分析や対策へ有効に活用できれば、企業グループやコミュニティ全体のセキュリティ強化にもつながります。
ベンダーや政府機関の脅威インテリジェンスを取り込む
STIX/TAXIIは、自組織から外部へ脅威情報を共有するだけでなく、外部から提供される脅威インテリジェンスを自組織に取り込む際にも活用されます。
例えば、セキュリティベンダーや政府機関などがSTIX形式の脅威インテリジェンスをTAXIIサーバーから提供している場合、自組織が使用するTIPなどのTAXIIクライアントからこのサーバーへアクセスして情報を取得することができます。これにより、悪性IPアドレスやドメイン、マルウェアなどに関する外部の脅威インテリジェンスを、自組織のセキュリティ運用へ円滑に取り込むことが可能になります。
こうした外部の脅威インテリジェンスを継続的に取得することで、自組織だけでは把握することが難しい脅威についても情報を収集し、分析や対策に活かすことが可能です。
STIX/TAXIIをセキュリティ運用に活用する
STIX/TAXIIを通じて共有・取得した脅威インテリジェンスは、TIPやSIEMなどのセキュリティ製品と連携し、組織のセキュリティ運用に活用することもできます。
例えば、外部から取得した悪性IPアドレスやドメイン、ファイルハッシュなどの脅威情報をTIPに集約してSIEMなどのセキュリティ製品へ連携する、といった使い方が考えられます。これらの情報を自組織のログやアラートと照合することで、悪性IPアドレスとの通信が発生していないかを確認したり、検知された事象の調査・分析に役立てたりすることが可能です。
加えて、取得した脅威インテリジェンスは、検知ルールの作成やアラートの優先順位付け、インシデント対応などにも活用できる場合があります。
このように、STIX/TAXIIを通じて収集・共有した脅威インテリジェンスをセキュリティ製品と連携することで、脅威インテリジェンスを単に蓄積するだけでなく、実際の脅威の検知や分析、対応などに活用しやすくなります。
最後に
このように、STIXはさまざまな脅威インテリジェンスを共通のルールに基づいて構造化し、記述するための標準規格です。STIXを用いることで、異なる組織やシステム間でも脅威情報を共通の形式で扱い、共有や機械的な処理を行いやすくなります。また、TAXIIと組み合わせることで、システム間での脅威インテリジェンスのやり取りも円滑に行えるようになります。
加えて、STIX/TAXIIを通じて共有・取得した脅威インテリジェンスは、TIPやSIEMなどのセキュリティ製品と連携し、脅威の検知や分析、対応などに役立てることも可能です。このようにSTIX/TAXIIを適切に活用することで、脅威インテリジェンスの共有・活用を効率化し、組織のセキュリティ強化につなげることができます。
一方で、STIX/TAXIIを活用する必要性は、組織の規模やセキュリティ体制、サイバー脅威インテリジェンスの活用状況などによって異なります。例えば、STIX/TAXIIに対応したセキュリティ製品を利用していない場合や、外部組織と脅威情報を共有する機会が少ない場合などには、既存のツールや文書などを使って情報を整理・共有するほうが、運用負荷やコストの面で適しているケースもあります。
脅威インテリジェンスの取り組みがまだ成熟していない企業や、これから活用を始めるという企業では、最初からSTIX/TAXIIを含む本格的な仕組みを構築するのではなく、まずは自組織に必要な脅威情報の収集・分析やレポート作成といった小規模な取り組みから始め、目的や運用体制に応じて段階的に発展させていくことも一つの方法です。
マキナレコードでは、各種インテリジェンスサービスと併せて、専任のアナリストがレポート作成をお手伝いするマネージドインテリジェンスサービス(MIS)や、インテリジェンスの基礎的な知識が身に付くインテリジェンストレーニングなども提供しています。詳しくは、以下のボタンより無料資料を請求していただくか、弊社ホームページをご覧ください。
Writer

佐々山 Tacosライター/翻訳者
著者
2015年に上智大学卒業後、ベンチャー企業に入社。2018年にオーストラリアへ語学留学し、大手グローバル電機メーカーでの勤務を経験した後、フリーランスで英日翻訳業をスタート。2021年からはマキナレコードにて翻訳業務や特集記事の作成を担当。情報セキュリティやセキュリティ認証などに関するさまざまな話題を、「誰が読んでもわかりやすい文章」で解説することを目指し、記事執筆に取り組んでいる。