

-

Analyst's Choice
Cyber Intelligence
フィッシング
GmailとMS 365の利用者は注意を:フィッシングキット「Tycoon 2FA」の概要と対策
Rory
2024.04.16
-

Analyst's Choice
AI
Cyber Intelligence
OSINT
DarkGPT – ChatGPT-4を活用した、流出データベース検出のためのOSINTツール
Rory
2024.04.15
-
Analyst's Choice
Cyber Intelligence
GitHub
Intelligence
脅威アクターがGitHubを不正な目的で悪用するケースが増加
Rory
2024.02.07


目次
[開く][閉じる]要点
- あるサイバーセキュリティ研究者から提供された情報を元に、Silent PushはDiscordサーバー上で運営される北朝鮮の偽求人詐欺チャンネルを特定しました。その後、採用担当者に連絡を取り、求人内容について問い合わせるとともに、その人物が本当に北朝鮮のITワーカーなのかどうかを確認しました。
- Telegramで接触した後、北朝鮮の工作員と思われるペルソナ「Tec Guru」に仮想プライベートネットワーク(VPN)について尋ねたところ、北朝鮮のITワーカーがよく使用するAstrill VPNを勧められました。
- また、脅威アクターはフロント組織や仲介者の募集スキームを装い、個人情報の窃取や代理人(求職者役を務める人物、面接代行者)の身分悪用を主な戦術としています。
- 技術的な参照指標から判断すると、当該人物は北朝鮮のITワーカーの可能性が高く、話し方などの特徴からも北朝鮮人だと思われます。
北朝鮮のITワーカーと契約・取引を行う組織は厳しい制裁リスクに直面するため、採用面接時には応募者の居住地を確認することが推奨されます。Silent Pushは、こうした北朝鮮関連のオペレーションを検出する方法を考案しました。
本記事は、マキナレコードが提携するSilent Push社のブログ記事『Silent Push Exposes North Korean IT Worker recruiting Facilitators Through Discord Servers』(2026年9月14日付)を翻訳したものです。
こちらのページから、Silent Pushで公開中のその他のブログ記事もご覧いただけます。
概要
あるサイバーセキュリティ研究者がDiscordサーバー上で奇妙な求人広告を発見しました。「Mouse Review」と名付けられたこのサーバーでは、パソコンのマウスに関するレビューを読んだり書いたりすることができます。
Discordサーバーは無料で使えるオンライン集会場で、多くの場合、参加するには招待が必要です。チャンネルと呼ばれる小さなテキストルームやボイスルームに分かれており、デジタルクラブハウスのようにメンバーと交流し、さまざまなメディアを共有できる人気のオンラインスペースとなっています。
Silent Pushは、このMouse Reviewのチャンネルに掲載された求人広告について調査を開始しました。まず、Mouse Reviewサーバーで求人詐欺広告を投稿したDiscordアカウントは「tecguru113」(ID:1453753519436861505)であることがわかりました。
続いてSilent Pushの主任脅威調査アナリストの1人が偽のペルソナを作成し、求人広告に記載されていたTelegramアカウント「Tecguru0618」に連絡を取りました。当社の調査チームはこのユーザーについて、中程度から高い確度で北朝鮮のITワーカーだろうと推測しています。本ブログではこの人物とのやり取りだけでなく、求人広告の仕組みや脅威アクターの意図を詳しく解説します。
予防的な保護を提供するSilent Pushの先駆的サイバー防御プラットフォームに加え、Traffic OriginのIPジオロケーション/レピュテーションソリューションを活用することにより、Webトラフィックの地理的発信地や求職者の真の所在地を突き止めることができます。
北朝鮮の怪しい求人広告を調査
動画記録
北朝鮮ITワーカーとのビデオ会議の様子を録画しました。
会議中に以下が発生しました。
- こちらのカメラをオフにしたまま、Tec Guruのビデオフィードを有効にするよう誘導しました。
- 求人情報をどこで見つけたのか確認をされた際には、サイバーセキュリティ研究者から得た情報に基づき、正確に回答しました。
- 画面の共有を有効にする際、リモートアクセス用ソフトウェアのダウンロード法や使い方がわからないふりをしたものの、Tec Guruはビデオ通話中の画面共有を拒否しました。
- 質問が尽きてきたあたりで、イラン、ロシア、北朝鮮といった国名を挙げたところ、Tec Guruは「北朝鮮」という言葉を聞いた途端にカメラをオフにしました。
- 北朝鮮を批判するように仕向けたものの、指導部の指示に反するからか否定的なことを一切言いませんでした。
主戦術:個人情報窃取および面接代行者の身元悪用(フロント/面接代行者の募集)
北朝鮮ITワーカーの主な目的は代理雇用を行うことです。米国やヨーロッパ、ラテンアメリカ諸国の市民を「表向きの人物」すなわち法的身分として搾取し、制裁措置、本人確認手続き(KYC)、および地域的な雇用制限を回避しようと試みています。
観測された戦術・技術・手順(TTP)
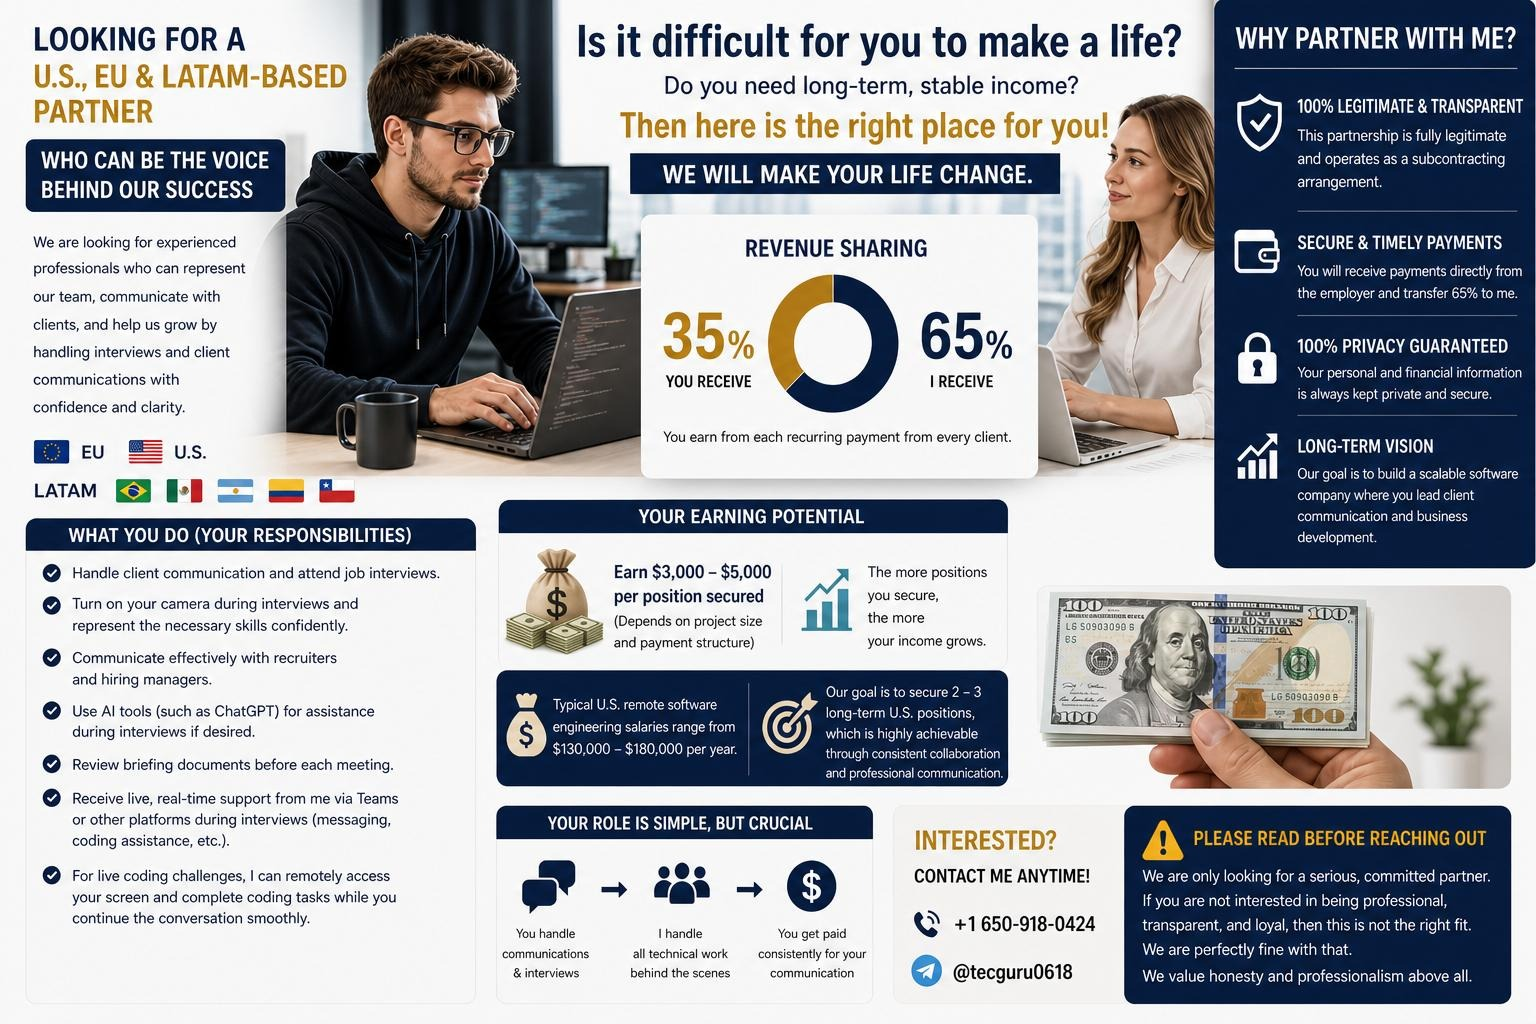
- 地理的ターゲティング:GeoIPや位置情報によるブロック、さらに各国の税務コンプライアンスチェックを回避できる「替え玉」として、米国、EU、ラテンアメリカ(ブラジル、メキシコ、アルゼンチン、コロンビア、チリ)に居住する人々をあからさまに狙っています。
- 偽装面接/顔貸し:求人広告では「面接中にカメラをオンにする」「コミュニケーションをとる」「求められたスキルを堂々と示す」ことをはっきり要求しています。
- 収益分配スキーム:資金調達や身元を偽装する役割の対価として、金銭的インセンティブの分配率(替え玉に35%、北朝鮮ITワーカーに65%)を広告に明記しています。
技術的TTP:面接詐欺とリモート制御
リモートでの採用プロセスにおいては、技術評価とコーディングテストがリアルタイムで行われます。脅威アクターは求職者役の人物を合格させるため、脅威アクターは即時サポートやリモートアクセスツールを悪用します。
観測されたTTP
- 技術面の即時サポート/ライブコーチング:Google Meetのようなプラットフォームを活用し、メッセージ送信や回答、コーディングなどをリアルタイムでサポートします。「採用面接」では、求職者役の人物がカメラに映る形で参加します。
- 技術評価試験中にデスクトップをリモート制御:コーディング試験が行われている間、画面やコンピューターへのリモートアクセスを要求します(広告にも「リモートアクセスしてコーディング課題を片付けるので、そのまま会話を続けるように」と明記されています)。これは北朝鮮のITワーカーが頻繁に利用する手口で、通常はAnyDesk、TeamViewer、Chromeリモートデスクトップなどのリモート管理ソフトウェアを使って行われます。
- AIによるなりすまし支援:求職者役の人物がAIツール(ChatGPTなど)を使うように仕向け、その場で応答用のプロンプトを生成させるほか、知識不足をカバーさせます。
報酬および業務関連のTTP
- 雇用主からの支払いを転送:求職者役の人物は、雇用主からの給与や契約に基づく報酬を米国またはEU内の銀行口座で直接受け取るよう指示されます。その後、監視の目が届かない経路(暗号資産、電信送金、サードパーティー決済サービスなど)を通じて、ITワーカーの取り分(65%)を送金させます。
- 匿名化された通信プラットフォーム:米国国番号「+1」を関するVoIP番号やTelegramのハンドルネーム(@tecguru0618)を利用し、運用上のセキュリティ(OPSEC)を維持するとともに、追跡によって通信事業者や地域が特定されることを回避します。
- 強引なプリテキスティング(「100%合法的」):なりすまし詐欺スキームを一般的な「業務委託契約」に見せかけ、「プライバシー100%保証」「透明性」など安心感を抱かせる言葉を用いることで、求職者役の人物が感じる法的リスクへの懸念を和らげます。
押さえておくべきリスクの要点
こうした求人詐欺の被害に遭う組織は、さまざまな潜在的リスクに直面することになります。
- リモートワークなりすまし詐欺:カメラの前に座っているのはリモート職の応募者ですが、実際には別の人物がコーディングをしたり、チャットで技術的な質問に回答したり、リモートデスクトップ経由でマシンを操作したりしている可能性があります。
- インサイダー脅威/データ抽出のリスク:こうした従業員は採用後、往々にして企業内システムへのアクセス権を悪用し、公開が制限されているソースコードの持ち出しや機微な知的財産(IP)を盗み出すほか、身代金を払わなければ企業データをリークすると組織を脅します。
- 制裁コンプライアンス:(偽の求職者を介する場合も含めて)北朝鮮のITワーカーとは知らずに雇用した、あるいは報酬を支払った企業は、米国財務省の金融情報機関・法執行機関である外国資産管理局(OFAC)の制裁対象となるリスクがあります。OFACは米国の国家安全保障および外交政策上の目標達成を支援するため、経済・貿易制裁の運用および執行を担っています。
米国務省は2026年7月31日、「Alert to Countries, Companies, and Other Entities Regarding North Korean IT Workers(国・企業・その他組織に対する北朝鮮ITワーカーについての警告)」と題する警告を発出し、北朝鮮ITワーカーの手口を概説するとともに、その脅威について国際社会および民間部門に注意を喚起しました。
チャットログ
さらなる情報の入手だけでなく、可能であればビデオ通話の機会を得るため、Silent Pushは窓口の「Tec Guru」とTelegramでやり取りしました。一連の会話においては、相手が北朝鮮のITワーカーかどうか見極めるための質問も行いました。
Tec GuruにおすすめのVPNを尋ねたところ、北朝鮮の脅威アクターが多用するサービス「Astrill VPN」と回答しました。Astrill VPNに関する調査の詳細は、ブログ記事「Astrill VPN:北朝鮮の脅威アクターが頻繁に使用するVPNサービスの新たなIPをSilent Pushが公開」で確認できます。
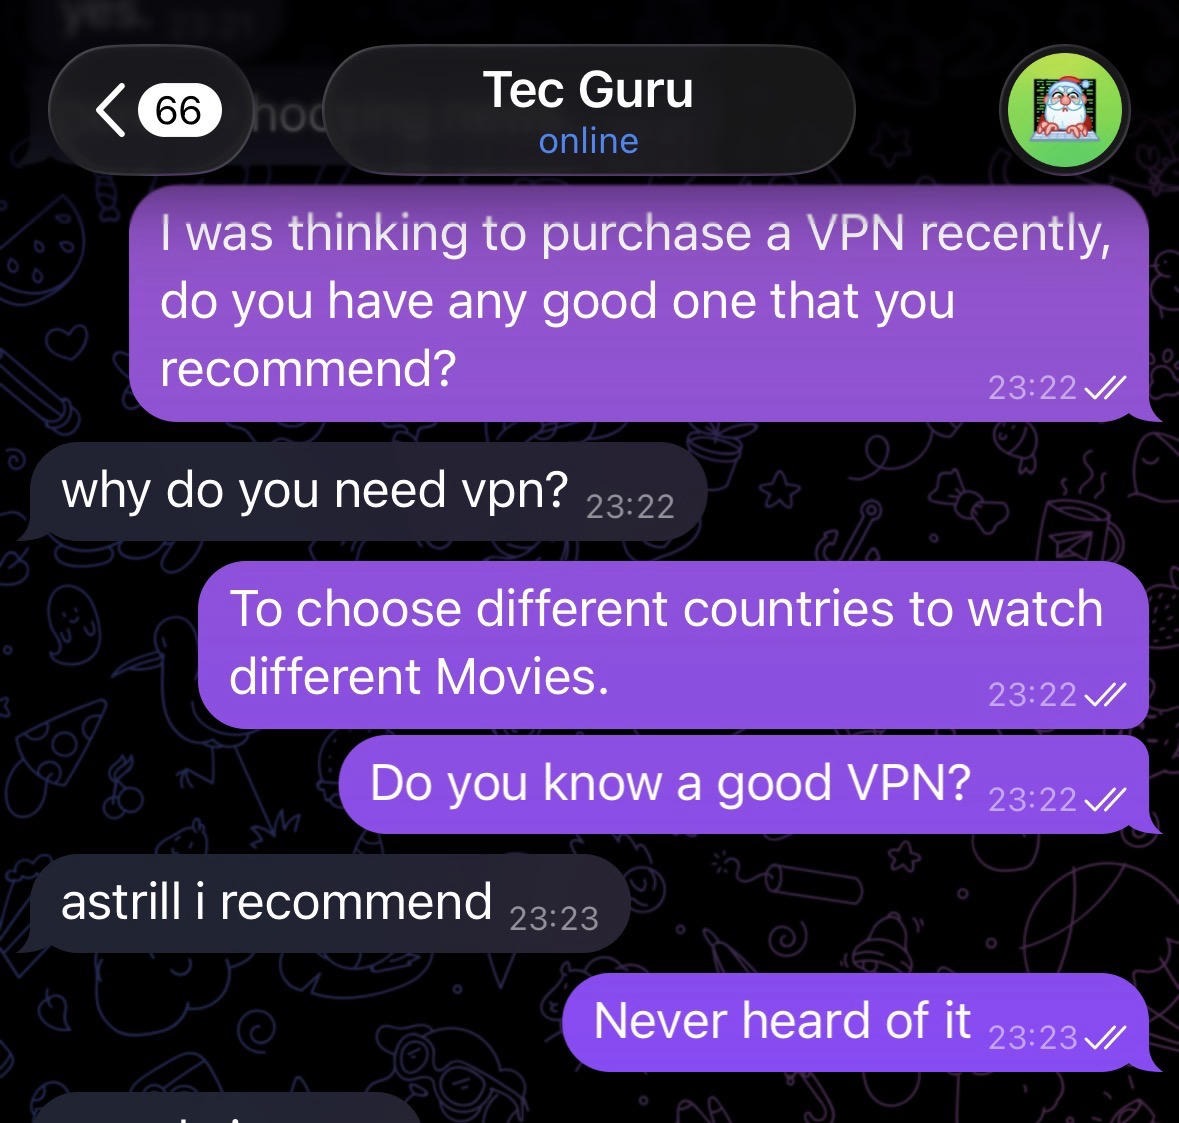
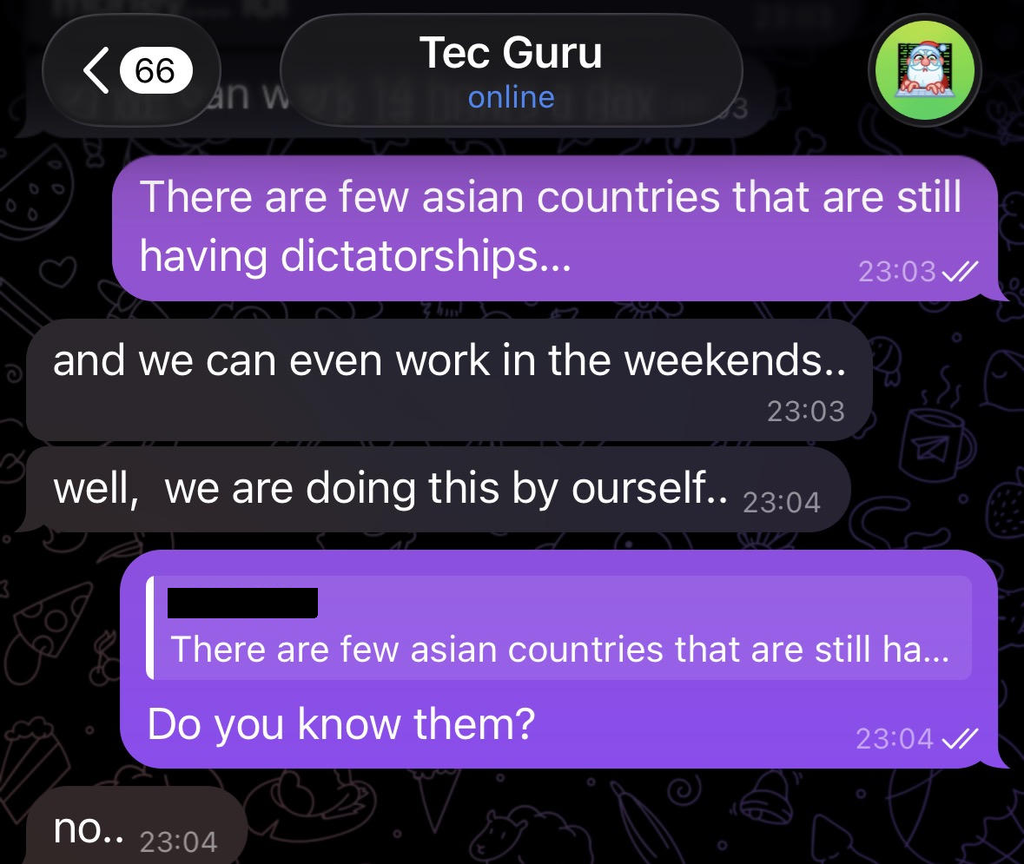
さらにアジア諸国、とりわけ北朝鮮の存在をほのめかす質問をしましたが、Tec Guruは何も知らないと答えました。
会話を続けるにつれ、Tec Guruはこの詐欺についてより詳しく話すようになり、その手口を長文で説明しました(以下参照)。
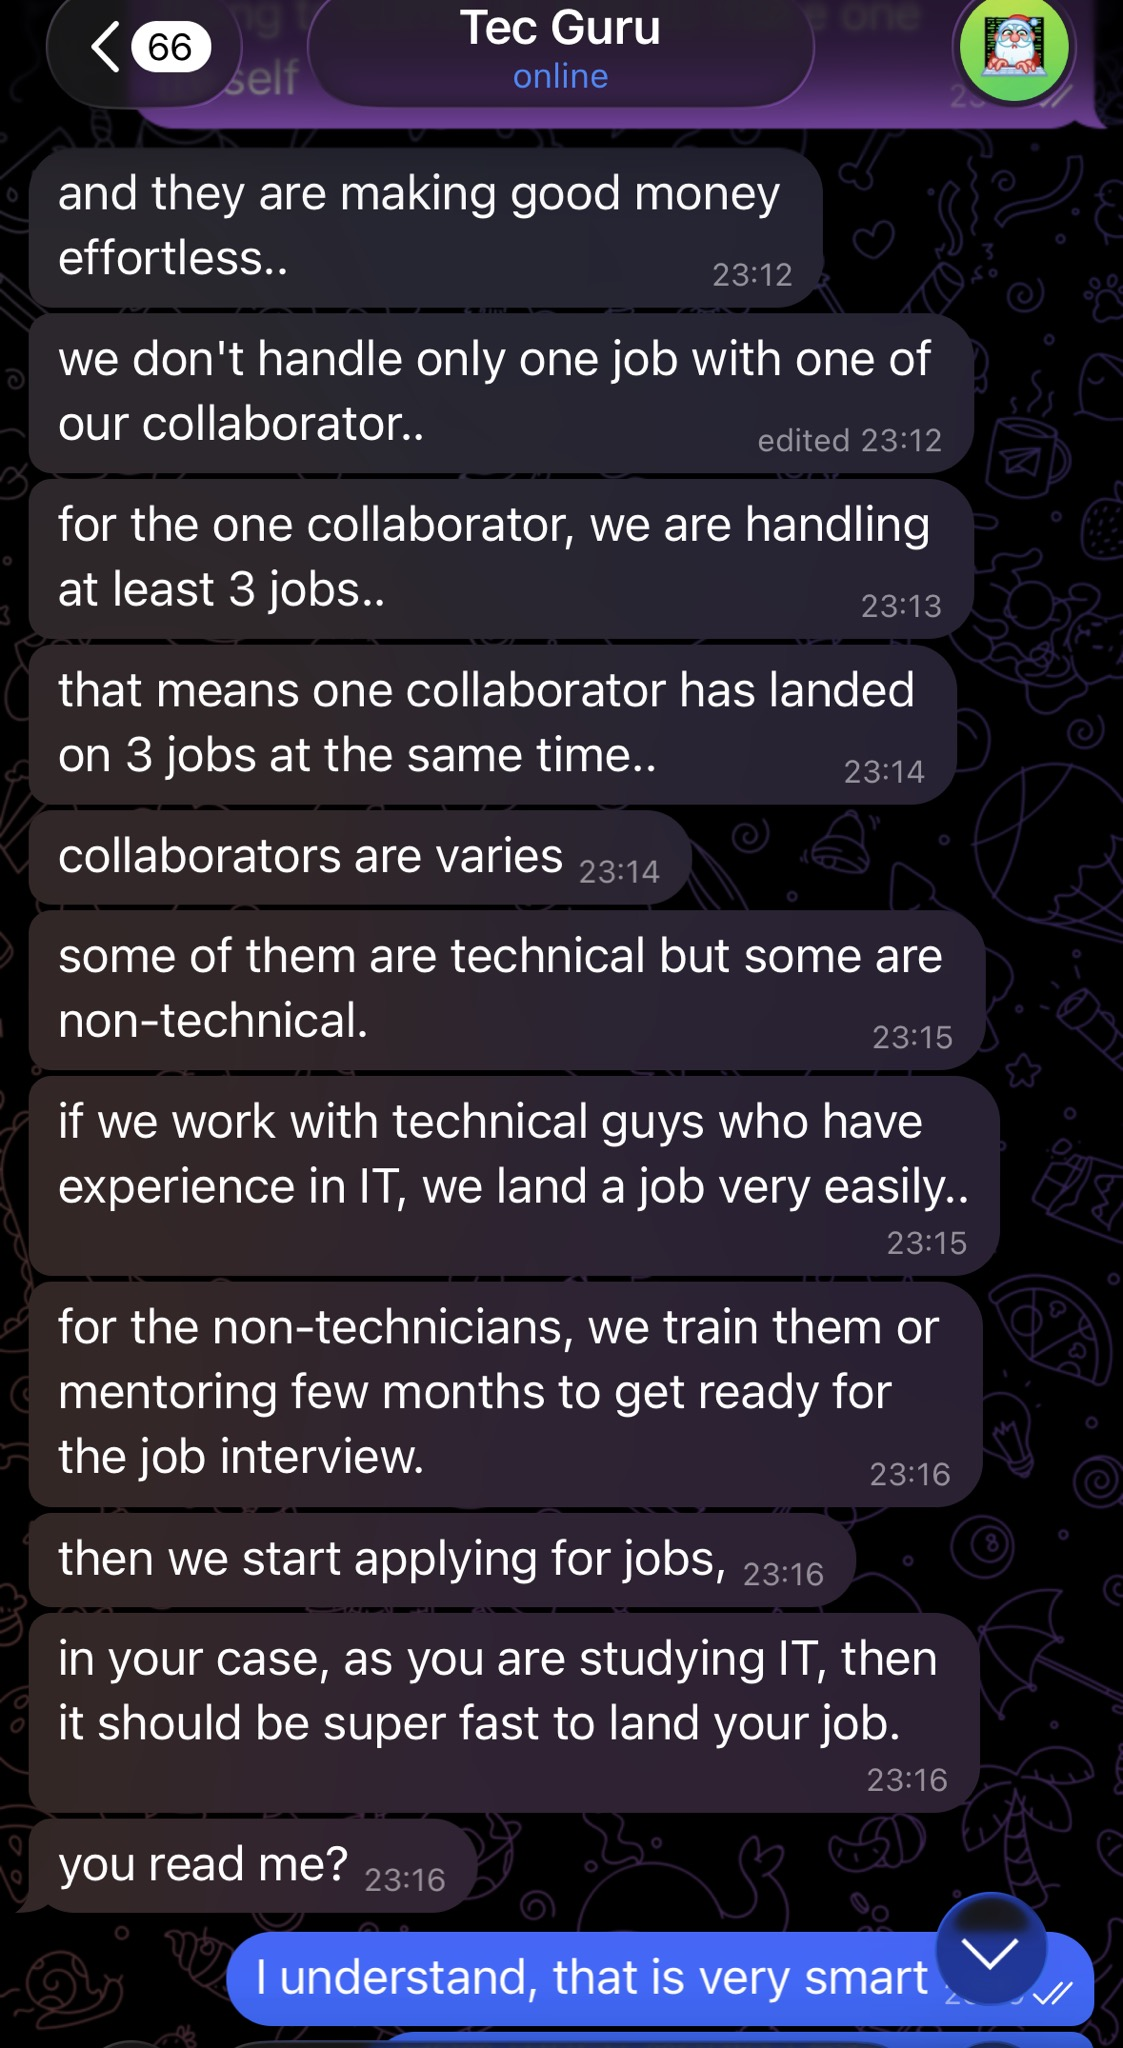
一見したところ、このやり取りにおいて特筆すべき点はありませんでした。人材募集の告知、報酬の分配、そして技術試験中のリモート支援といった要素は、いずれも面接詐欺の手口と合致しています。複数の国を拠点とする雇用形態であること自体も、それだけでは特定の脅威アクターを示す指標にはなりませんでした。また、Tec Guruが自白したわけでも、正体特定につながる大きなミスを犯したわけでもありません。
確かに、対話中に観測された一連の挙動は、多くの疑念を生じさせるものでした。しかし、それ自体が正体特定の決め手になるのではありません。決め手となるのは、その後に実施される技術的分析、すなわち実行犯から示された報酬関連・運用・インフラにまつわるデータです。Silent PushはTec Guruの正体について、高い確度で北朝鮮の脅威アクターだろうと評価しています。
Silent Pushは長年にわたり、北朝鮮による脅威活動を追跡してきました。エンタープライズ版ユーザー向けの「TLP:Amberレポート」では、数多くの脅威アクターの中でも、とりわけ北朝鮮系アクターのインフラに関する詳細な技術情報を公開しています。
さらに詳しく
Silent Pushの先駆的サイバー防御プラットフォームを活用することで、実際の攻撃が始まる前に敵のインフラを検出し、より長いリードタイムを確保することができます。さらに詳しい説明については、当社のエキスパートまでお問い合わせください。
また、無料のコミュニティ版も用意されており、Silent Pushのプラットフォームを既存のセキュリティスタックと統合する方法を確認できます。
北朝鮮ITワーカーの追跡を継続
Silent Pushでは北朝鮮ITワーカーに加え、警戒心の薄い人々を狙った多くの求人詐欺を引き続き監視していきます。新たな動きが確認され次第、その進展を報告するとともに、近日中にさらなる情報をお伝えできる見込みです。共有すべき情報があれば、Silent Pushまでご連絡ください。
※日本でのSilent Pushに関するお問い合わせは、弊社マキナレコードにて承っております。
詳しくは、以下のフォームからお問い合わせください。